
スナック3行まとめ
- Cloudflare OHTTP Gatewayがクローズドベータを開始。対応アプリのサーバーに利用者のIPアドレスを伝えず、リクエストを届けます。
- リレーとゲートウェイは独立した運営者に分ける必要があり、本文に含まれるメールアドレスなどはアプリ側に届きます。
- 開発者向けの有料アドオンとして提供予定で、参加希望者は公式ウェイトリストに登録できます。
Cloudflareは2026年10月2日、Cloudflare OHTTP Gatewayのクローズドベータを発表しました。対応アプリでは利用者のIPアドレスをバックエンドに渡さずに通信でき、開発者はゲートウェイの運用をCloudflareに任せられます。

スナックガールズのひとこと
ネア: ログインするとき、サーバーに何を伝える設計なのか気になります。普段使うアプリにも、こういう情報の渡し方への気配りがあるとうれしいですね。
AIKO: IPを知る側と中身を読む側を、別の運営者に分ける設計が面白いです。この二者には、気の利いた情報共有を頑張らないでほしいですね。
Cloudflareを使うアプリにも、ゲートウェイという選択肢
一般提供は今秋を予定しており、現段階はクローズドベータです。Cloudflareのゾーンに追加する開発者向けの有料アドオンとして案内されており、一般利用者がすぐにオンにできる機能ではありません。
従来のリレー製品Privacy Gatewayは、Cloudflare OHTTP Relayへ名称が変わります。このリレーを使う場合、開発者は独立したゲートウェイを自分で運用する必要があります。新しいGatewayでは、Cloudflare CDNを利用するアプリやWorkersで動くアプリに、別事業者のリレーを組み合わせられます。
IPを見る側と、通信内容を読む側を分ける
OHTTP(Oblivious HTTP)は、アプリのバックエンドが利用者のIPアドレスを知らずにHTTPリクエストを受け取れるIETFの標準です。通信はリレーとゲートウェイの二段階を経由し、運営者を分け、互いの情報を突き合わせないことが前提になります。
リレーには利用者のIPアドレスやTLSの接続情報が見えますが、リクエストの内容は暗号化されています。ゲートウェイが内容を復号してアプリへ渡し、応答を暗号化して返します。ゲートウェイとアプリ側には内容が見える一方、この経路では利用者の元のIPアドレスは伝わりません。
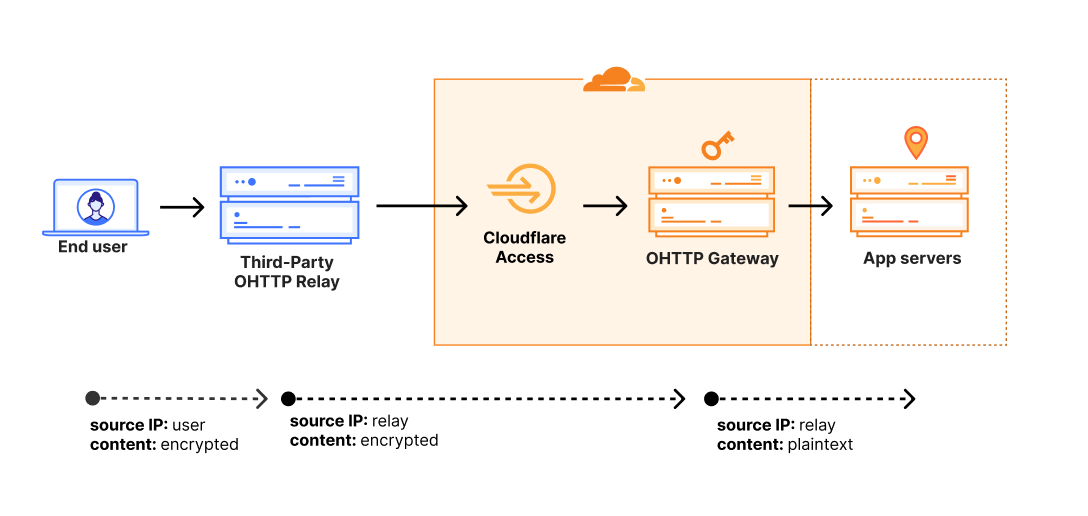
ログイン情報までは隠せない
OHTTPが守るのはネットワーク上の情報で、完全な匿名性を保証するものではありません。リクエスト本文は書き換えないため、そこにメールアドレスやユーザー名を含めれば、アプリ側はその情報を受け取ります。利用者を識別する情報を本文に載せない設計は、開発者側に任されています。
また、Gatewayを有効にしても、通常のブラウザーやAPIの通信が自動でOHTTPに変わることはありません。OHTTPではないHTTPリクエストにはGatewayの処理が行われず、アプリのサーバーへ届きます。利用者が恩恵を受けるのは、アプリがこの仕組みを組み込んだ通信です。
導入には対応クライアントと第三者リレーが必要
新しいGatewayを使うには、OHTTP対応クライアントと、独立した第三者のリレーを用意する必要があります。アプリのサーバーをWorkersで動かすことはできますが、WorkersやCloudflareのプロキシ配下にあるホストをリレーに使うと、Gatewayはリクエストを復号しません。IPと通信内容をCloudflareが両方見られる構成を防ぐためです。
参加希望の開発者は、Cloudflareの公式ウェイトリスト(https://www.cloudflare.com/lp/privacy-edge/)から登録できます。
出典・確認日: 2026年10月3日