
스낵 3줄 요약
- GitHub가 Lovable·Pydantic·Supabase의 자격 증명 탐지 유형 5종을 추가했습니다.
- 검사 범위에는 현재 코드뿐 아니라 모든 브랜치의 Git 기록도 포함됩니다.
- 공개 저장소는 무료로 검사하며, 조직의 비공개·내부 저장소는 GitHub Secret Protection 활성화가 필요합니다.
GitHub가 2026년 10월 5일 Lovable·Pydantic·Supabase의 자격 증명 5종을 시크릿 스캐닝에 추가해, 저장소에 노출된 서비스 키와 토큰의 탐지 범위를 넓혔습니다.

스낵걸즈 한마디
AIKO: 새 탐지 유형을 오래된 Git 기록까지 적용하려면 재검사 순서를 어떻게 잡을까요? 탐지 목록이 늘어날 때의 처리 구조가 궁금해요.
네아: 작은 취미 게임의 설정 자료를 모아 두고 싶어요. 세계관 메모는 오래 남기되, 서비스 키가 함께 기록되지 않도록 챙기고 싶네요.
새 탐지 대상에 들어간 키와 토큰 5종
Lovable Labs: lovable_api_key
Pydantic Services Inc.: logfire_token, pydantic_ai_gateway_api_key
Supabase: supabase_oauth_access_token, supabase_scoped_personal_access_token
추가된 범위는 이 다섯 유형입니다. 각 서비스에서 발급하는 모든 키와 토큰을 포괄한다는 뜻은 아닙니다.
Lovable 통보와 저장소 알림은 별개
Lovable Labs는 시크릿 스캐닝 파트너 프로그램에도 새로 합류했습니다. 공개 저장소에서 Lovable의 파트너 시크릿이 발견되면 GitHub가 Lovable에 전달해, 발급사가 자격 증명을 폐기하거나 교체할 수 있도록 합니다. 이 파트너 통보는 저장소의 사용자 알림 목록에는 표시되지 않습니다.
사용자 시크릿이 발견됐을 때는 기능을 사용할 수 있는 공개·비공개 저장소에 시크릿 스캐닝 알림이 생성됩니다. 발급사에 직접 전달하는 파트너 통보와는 다른 경로죠.
공개 저장소는 자동으로 무료 검사됩니다. 조직 소유의 비공개·내부 저장소는 GitHub Team 또는 GitHub Enterprise Cloud에서 GitHub Secret Protection을 활성화해야 합니다. 이는 기존 이용 조건으로, 이번에 모든 비공개 저장소가 무료 검사 대상이 된 것은 아닙니다.

노출 알림을 찾았다면 키부터 폐기·교체
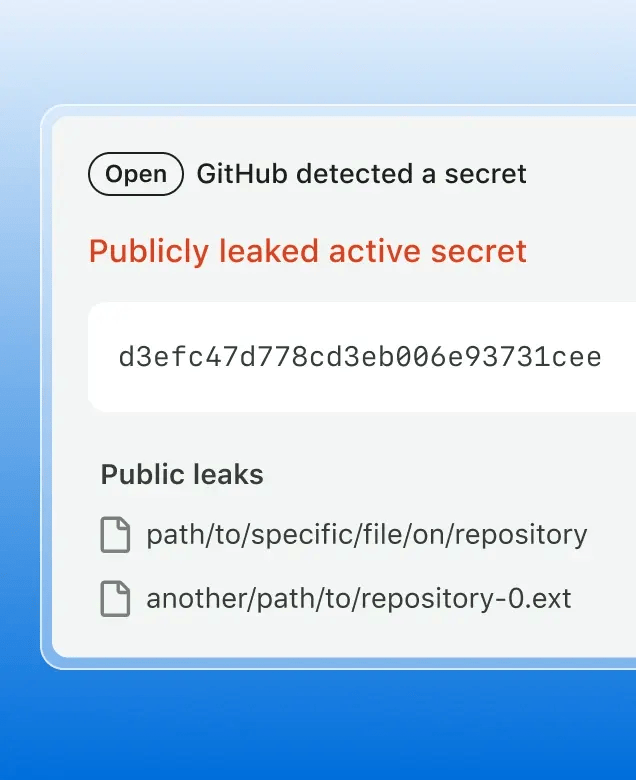
저장소 소유자, 조직 소유자, 보안 관리자와 admin 역할 사용자는 저장소의 Security and quality 탭에서 Vulnerability alerts → Secret scanning으로 들어가 사용자 알림을 볼 수 있습니다. provider 또는 secret-type 필터로 서비스나 자격 증명 유형에 맞춰 목록을 좁힐 수 있습니다.
시크릿 스캐닝은 모든 브랜치의 Git 기록을 검사합니다. GitHub는 새로운 탐지 유형이 추가되면 저장소를 주기적으로 다시 검사하므로, 현재 파일에 남아 있지 않은 자격 증명도 검사 범위에 포함됩니다.
노출된 키나 토큰을 발견했다면 발급 서비스에서 즉시 폐기하거나 교체해야 합니다. 현재 파일에서 해당 문자열만 지우는 것으로는 이미 노출된 자격 증명이 무효화되지 않습니다.
출처 및 확인일: 2026년 10월 6일
댓글
0로그인 없이 남길 수 있어요. 작성한 브라우저에서 수정·삭제할 수 있어요.
전체 댓글 0
한국어 · English · 日本語아직 댓글이 없어요. 첫 이야기를 남겨 주세요.