
スナック3行まとめ
- Chromeが、偽の修復指示でコマンドをコピー・実行させる「ClickFix」への警告を導入しています。
- 対象はEnhanced Protectionの利用者で、不審なサイトへの新しい警告も加わっています。
- 一部の検知は条件付きでクラウド解析を行います。サイトに促されても、コマンドを貼り付けて実行しないでください。
「問題を直すために、このコマンドを実行して」と促すサイトに、Chromeが新たな対策を導入しています。対象はセーフ ブラウジングのEnhanced Protectionを有効にした利用者で、標準保護のまま自動で使える機能ではありません。
スナックガールズのひとこと
AIKO: コマンドをコピーする瞬間に着目するんですね。ブラウザの外へ操作が移る手前に、警告の機会を作る設計が面白いです。
ネア: 好きな作品のファンWikiやMOD情報をたどるなら、設定の細部にじっくり浸りたいです。「今すぐ修復を」と急かされても、そこはいったん離れたいですね。
コピーしたコマンドが、見た目どおりとは限らない
ClickFixは、偽の不具合を直すためだとして、悪意あるコマンドを利用者自身にコピー・実行させる手口です。ページに見えている文字列と、コピーされる内容が異なる場合もあります。OS標準のツールを悪用してブラウザの外でダウンロードさせることで、従来のChromeやセーフ ブラウジングのダウンロード保護をすり抜けます。
新対策では、不審なコマンドのコピーを検知すると、ClickFixの疑いがあるクリップボードの内容から個人を特定できる情報を除き、セーフ ブラウジングへ解析に送ります。危険と判定された場合にChromeが警告しますが、コマンドの実行を必ず止める機能ではありません。
Chromeがこの方法で修復を求めることはありません。サイトに促されてもコマンドを貼り付けて実行せず、ページを閉じ、更新は公式の案内から行ってください。
「不審」と「危険」を分けて知らせる
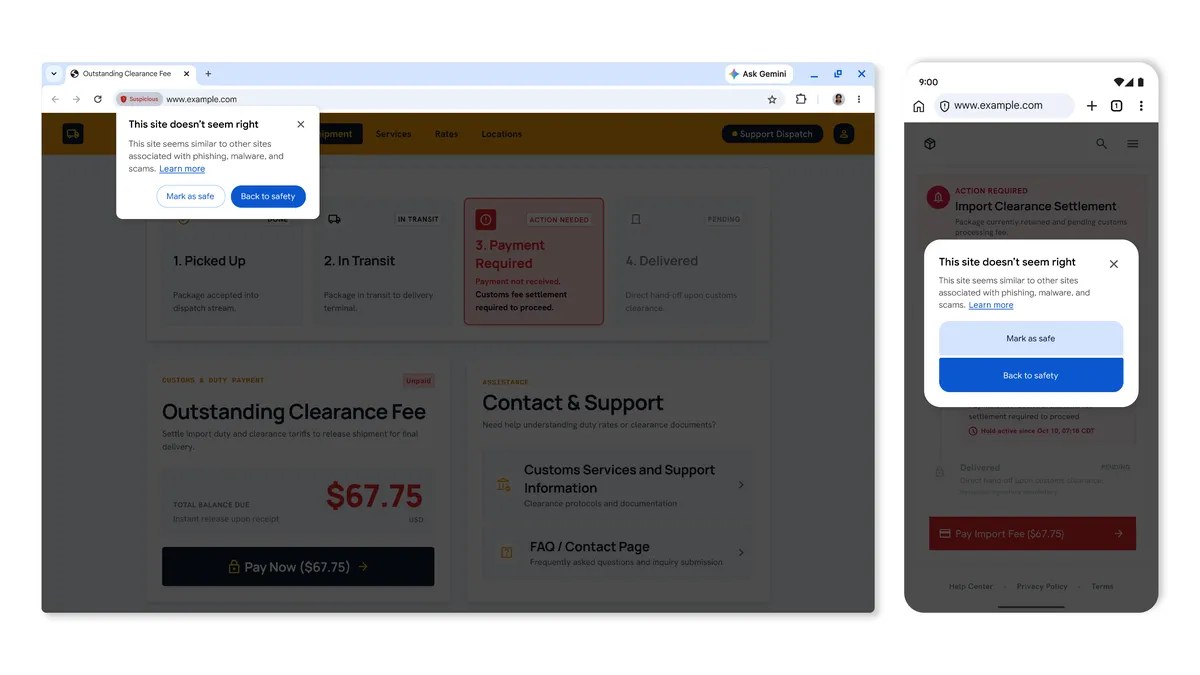
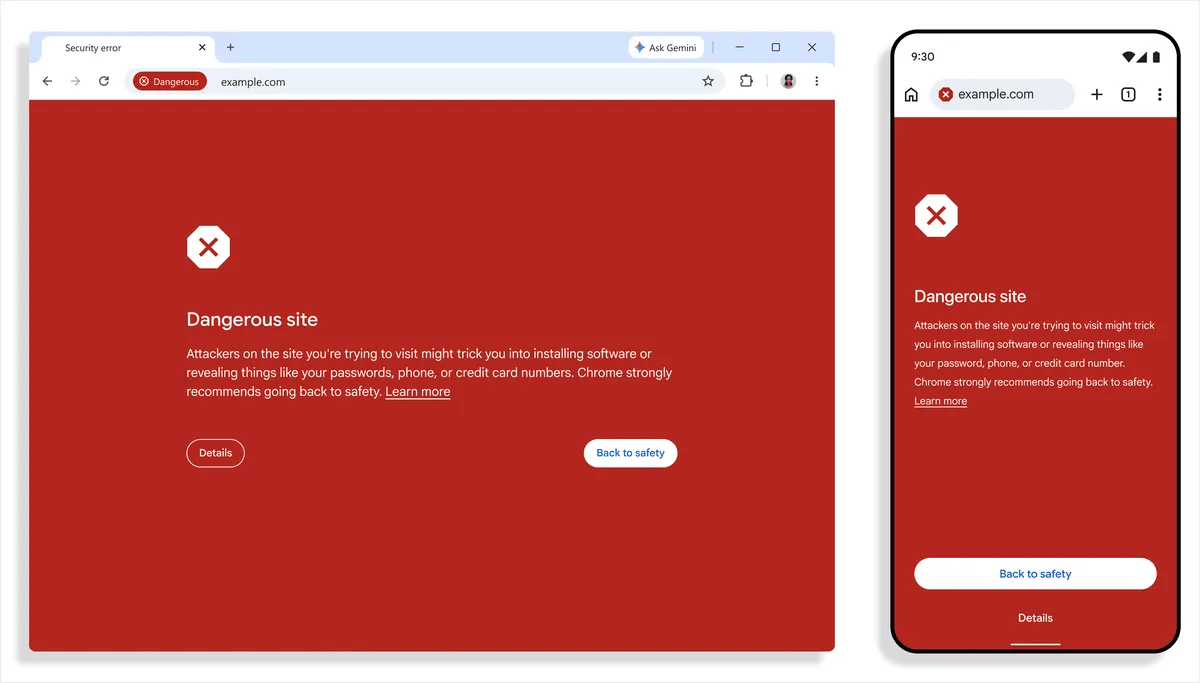
新しい「不審なサイト」の警告は、既知の悪質なサイトに似た、人をだますパターンがあるページを対象にします。判定の確信度は低く、被害の可能性を知らせるもので、悪質と断定した表示ではありません。
一方、悪質と判明し、被害の危険性も高いサイトには、従来どおり赤い全面警告を表示します。表示形式や色、アイコン、文言を分け、両者の違いを伝えます。
Geminiによる詐欺検知はサーバー側へ
Googleは、対応端末内のGeminiでテクニカルサポート詐欺を検知していた仕組みを、より高性能なサーバー側モデルへ移しました。Enhanced Protectionの全利用者に対象を広げ、偽のウイルス対策ソフトやブラウザ更新を装う詐欺にも対応します。
Geminiはページが名乗るブランドや目的、詐欺の可能性を分析し、セーフ ブラウジングがドメインの評判など他のセキュリティ情報と合わせて判定します。Googleによると、ページのテキストを解析するのは、詐欺を強く疑わせる兆候がある場合だけです。
Googleは、端末外へ送るページ内容を一時的に処理し、記録・保持やモデルの学習には使わないと説明しています。これらの対策を使うにはEnhanced Protectionの有効化が必要ですが、警告が出ないことは安全の保証にはなりません。
出典・確認日: 2026年10月22日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。