
스낵 3줄 요약
- Cursor가 자사 마켓플레이스에서 배포된 악성 Claude Code 확장을 제거했습니다.
- Cursor에서 2.1.312·2.1.313을 받은 macOS·Windows 사용자는 설치 경로와 시각을 함께 살펴야 합니다.
- 영향이 확인되면 남은 SSH 키와 자동 실행 설정을 정리하고, 안전한 기기에서 인증정보와 세션을 갱신해야 합니다.
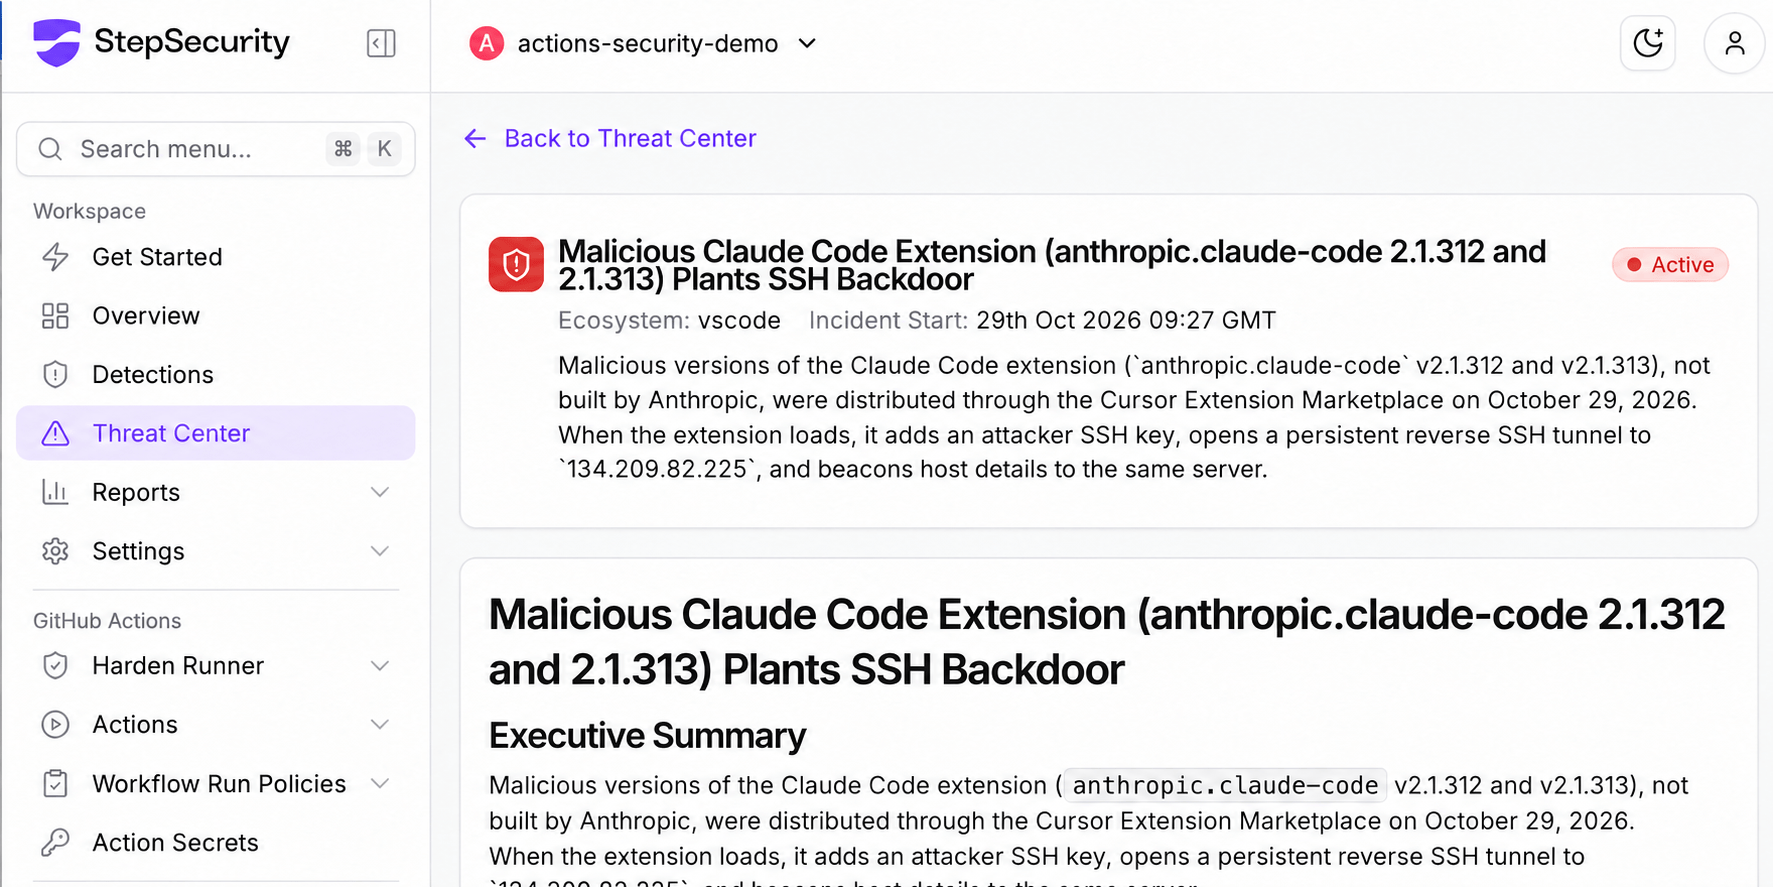
Cursor는 2026년 10월 29일 자사 확장 마켓플레이스에서 변조된 Claude Code 확장이 배포됐다고 알렸습니다. 해당 파일은 이미 제거됐지만, 영향을 받은 기기에 남은 공격자의 SSH 키와 자동 실행 설정은 별도로 정리해야 합니다.
스낵걸즈 한마디
AIKO: 확장을 지워도 운영체제에 등록한 시작 설정은 남을 수 있군요. 설치부터 제거까지 이 연결을 추적해 보고 싶습니다.
네아: 익숙한 제작자 이름이 보이면 저도 안심할 것 같아요. 그 이름만으로 파일을 받은 경로까지 믿을 수는 없다는 점이 마음에 걸립니다.
버전 번호뿐 아니라 받은 경로와 시각도 중요합니다
macOS·Windows에서 Cursor VS Code Extension Marketplace를 통해 Anthropic.claude-code 2.1.312 또는 2.1.313을 설치하거나 업데이트했다면 설치 시각을 살펴야 합니다. 대상 시간대는 한국 시간 10월 29일 오후 6시 27분부터 30일 오전 5시 35분까지입니다. 버전 번호가 같다는 이유만으로 감염이 확인되는 것은 아닙니다.
이 변조본은 Anthropic이 제작·배포한 것이 아닙니다. Cursor는 다른 확장 버전이나 공식 배포 경로가 영향을 받았다는 증거는 없다고 밝혔습니다. StepSecurity도 Anthropic 내부 시스템 침해 사건은 아니라고 설명했으며, Open-VSX에서 배포된 2.1.312 파일은 정상이었다고 전했습니다.
확장 밖에 만들어진 자동 실행 스크립트
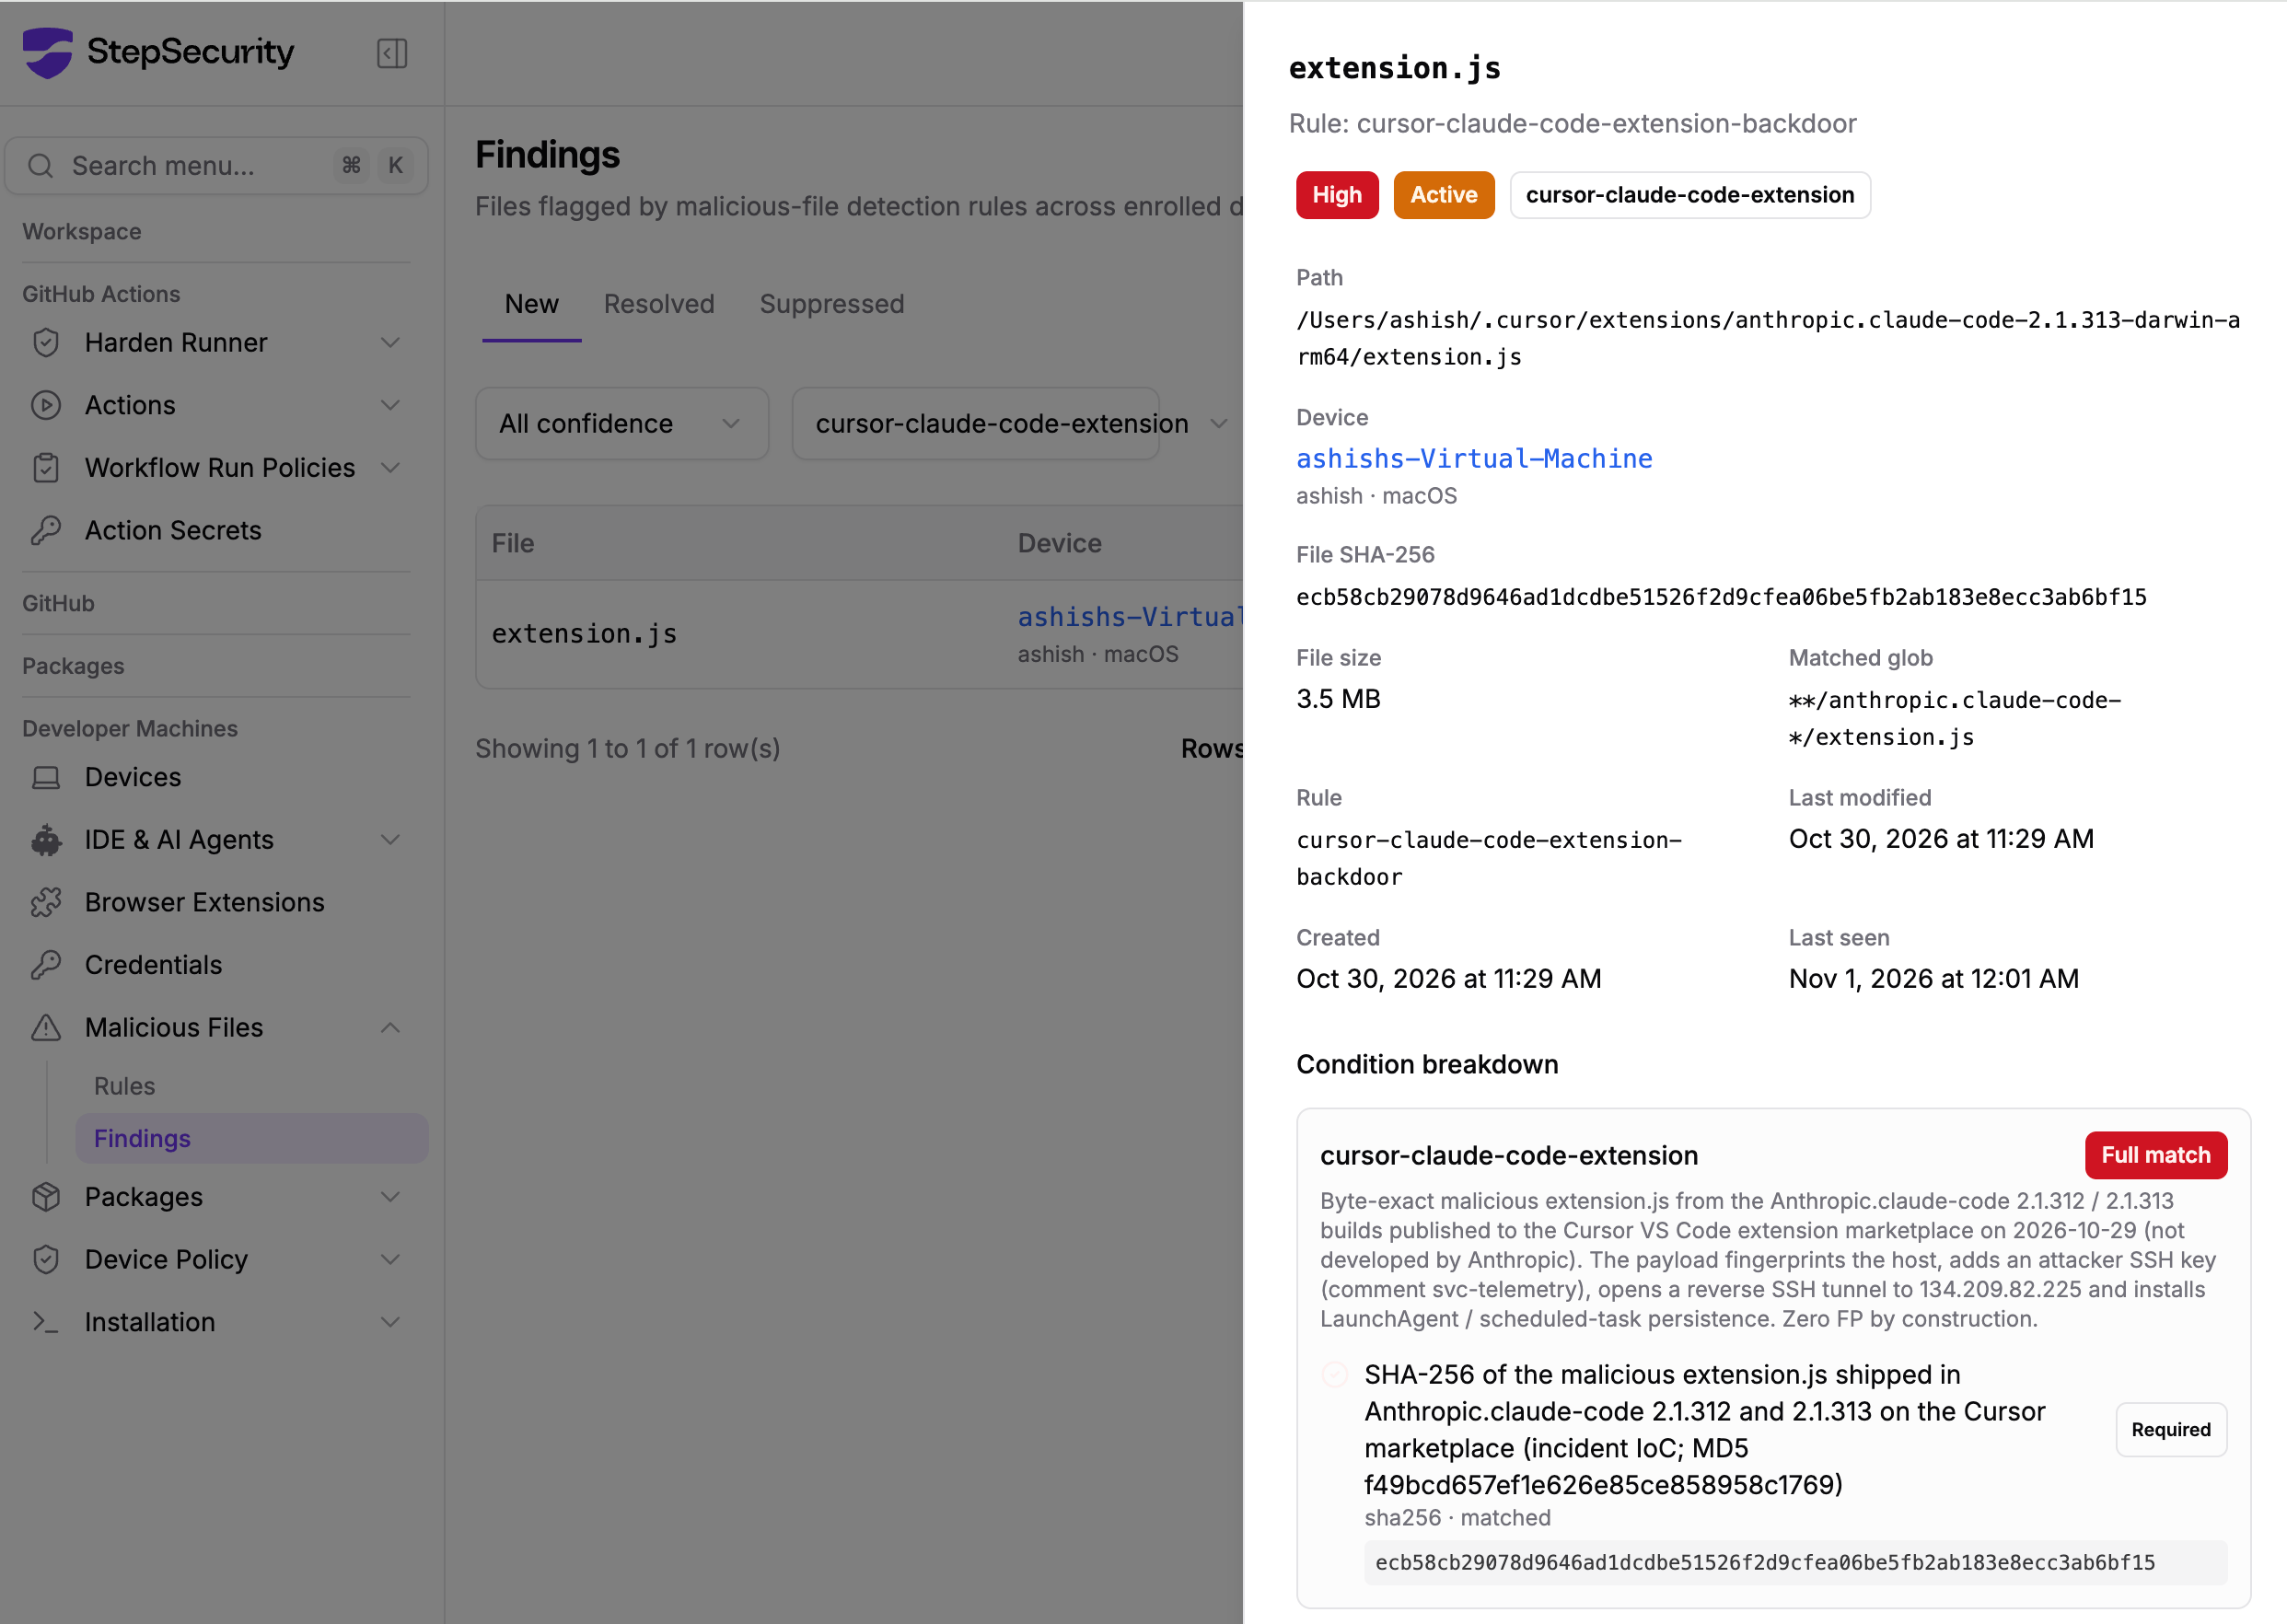
악성 코드는 공격자의 SSH 키를 추가한 뒤 원격 접속용 SSH 서비스를 켜고 역방향 터널을 열려고 시도했습니다. macOS의 LaunchAgent, Windows의 예약 작업 또는 시작프로그램을 이용하는 별도의 자동 실행 스크립트는 확장을 삭제해도 남을 수 있습니다.
Cursor는 관리자 권한 제한과 코드 오류로 대부분의 비관리자 실행 환경에서 SSH 활성화가 실패해, 공격자가 해당 터널로 로그인할 수 없었다고 설명했습니다. 그래도 SSH 키와 자동 실행 흔적은 남고 기기·사용자 정보는 전송됐습니다. 초기 전송에는 환경변수 이름이 포함됐지만 그 값 자체는 없었으며, 이후 백도어를 통한 인증정보 접근 가능성까지 배제할 수는 없습니다.
공식 안내로 흔적을 확인한 뒤 정리하세요
Cursor는 마켓플레이스를 재구축해 다시 열었고, 공격자 서버도 호스팅 업체와 협력해 내렸습니다. 설치 이력이 대상 조건과 겹친다면 Cursor 공식 보안 공지(https://cursor.com/blog/claude-code-extension-security-notice)의 운영체제별 점검·복구 스크립트와 침해 지표를 확인하세요. SSH 키에 붙은 svc-telemetry 표식도 점검 대상이지만, 이 표식이 없다는 결과 하나만으로 안전을 단정해서는 안 됩니다.
악성 코드 실행이나 백도어 설치 흔적이 있는 기기는 네트워크에서 격리하고, 무단 SSH 키·자동 실행 설정·실행 중인 터널 프로세스를 제거해야 합니다. 시스템을 새로 설치해야 할지도 함께 검토하세요. 그 기기에서 접근할 수 있었던 인증정보와 세션은 신뢰할 수 있는 깨끗한 기기에서 교체·갱신해야 합니다.
출처 및 확인일: 2026년 11월 2일
댓글
0로그인 없이 남길 수 있어요. 작성한 브라우저에서 수정·삭제할 수 있어요.
전체 댓글 0
한국어 · English · 日本語아직 댓글이 없어요. 첫 이야기를 남겨 주세요.