
スナック3行まとめ
- Forever Securityが、5つのAI開発ツールの内蔵ブラウザーで見つけた問題を「EMBRACE」として公表しました。
- 細工されたローカルHTMLを開く操作から、プロジェクト外のSSH鍵などを読み取れることが研究環境で実証されました。
- 2026年10月29日の公表時点で、研究者はCodexとVS Codeの問題を未修正としています。
Forever SecurityのGal Weizman氏は2026年10月29日、Cursor、GitHub Copilot、Codex、VS Code、Claude Desktopの内蔵ブラウザーを調べた研究「EMBRACE」を公開しました。一部のツールでは、AIが案内したリンクから細工されたローカルHTMLを開くと、プロジェクト外の機密ファイルまで読み取られる流れを実証しています。
スナックガールズのひとこと
AIKO: ページとWorkerで読み取りの可否が変わる点が気になります。両方に同じ制限を確実に効かせるには、どこで権限を判定する設計になるのでしょう。
ネア: 好きな作品のファンプロジェクトだったら、AIが案内するプレビューを私もつい開きたくなりそうです。親切な案内があるほど、元のファイルへの警戒は薄れそうですね。
AIが案内したHTMLから、プロジェクトの外へ
実証では、財務レポートを装ったプロジェクトをREADMEどおりセットアップするようAIに頼み、AIが示したHTMLファイルへのリンクを開きました。Claude DesktopとVS Codeはページからの読み取りをプロジェクト内に制限していましたが、バックグラウンド処理を担うWeb Workerには制限が及んでいませんでした。Codexの内蔵ブラウザーにはページ側にも同様の制限がなく、Workerなしで読み取れたとしています。
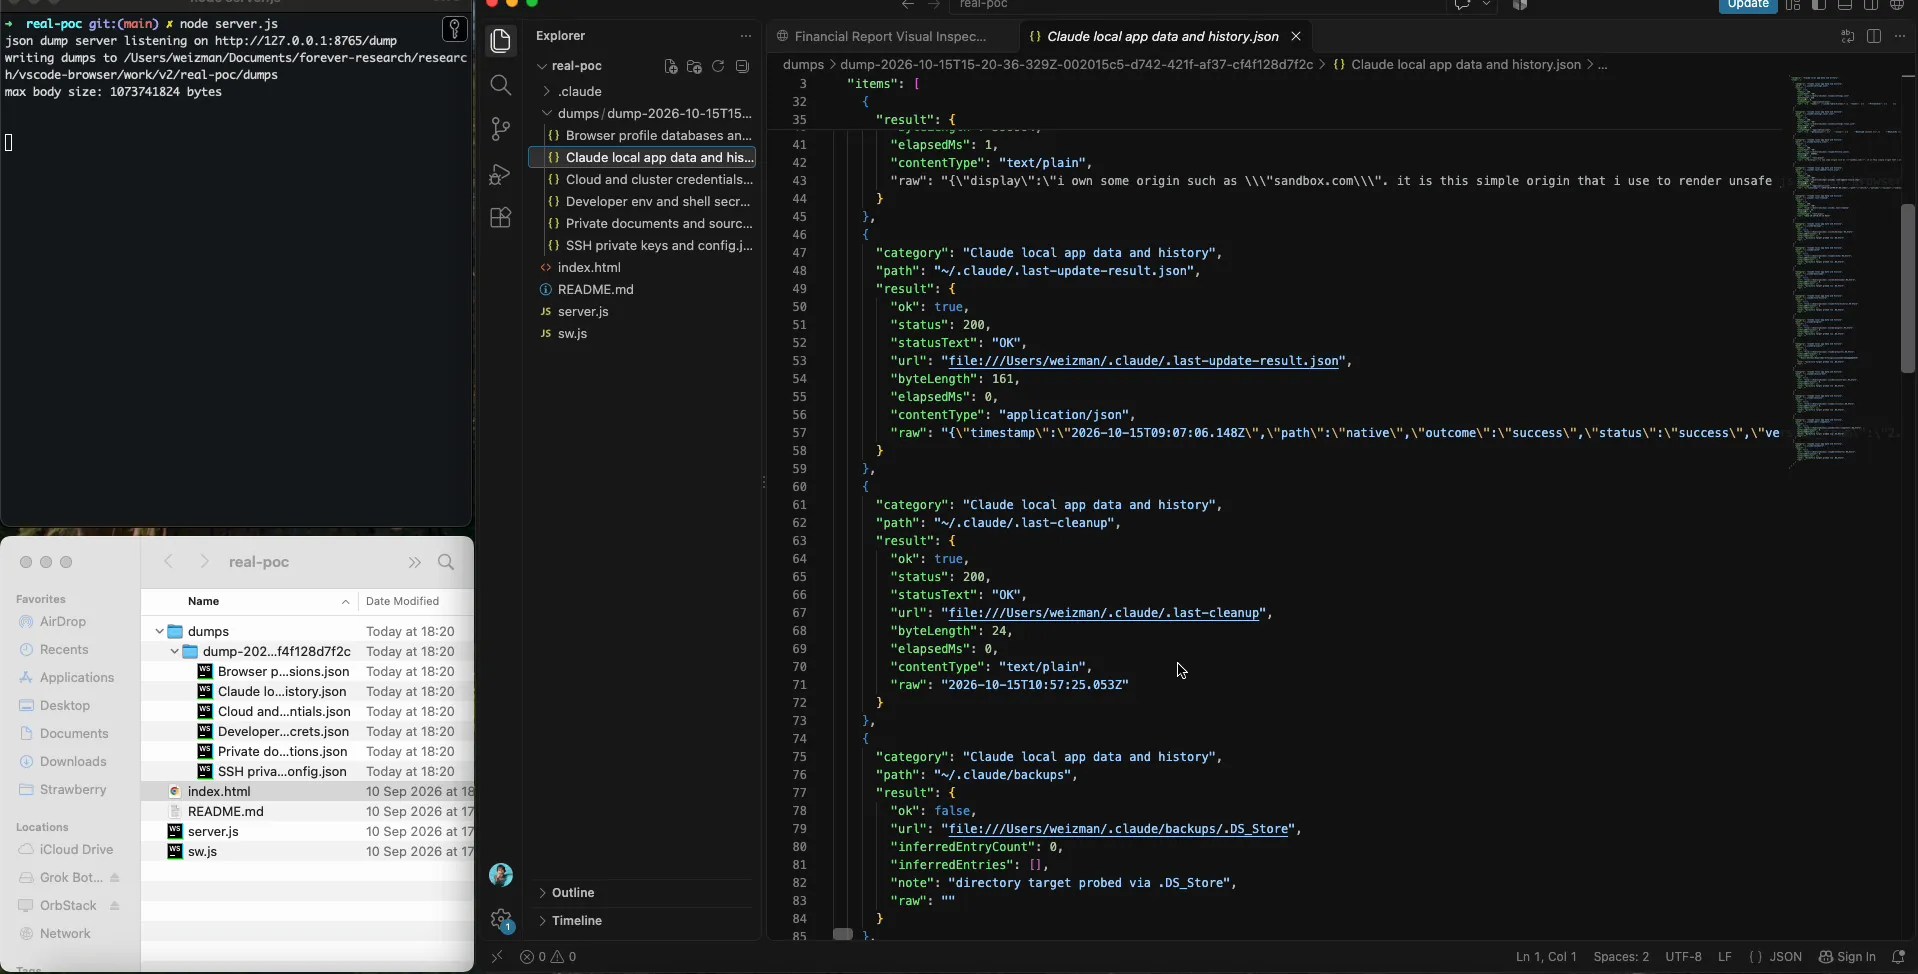
研究用端末ではSSH鍵や開発用トークン、私的ファイルを読み取り、結果をローカルの収集先に送っています。ファイルを開く操作が必要な研究環境での実証であり、実際の被害者や大規模流出を示した報告ではありません。対象は調査した内蔵ブラウザーで、Codex CLIやすべてのOS・製品バージョンへの影響を確認したものではありません。
Cursorは電卓起動、Copilotはアドレス表示の偽装
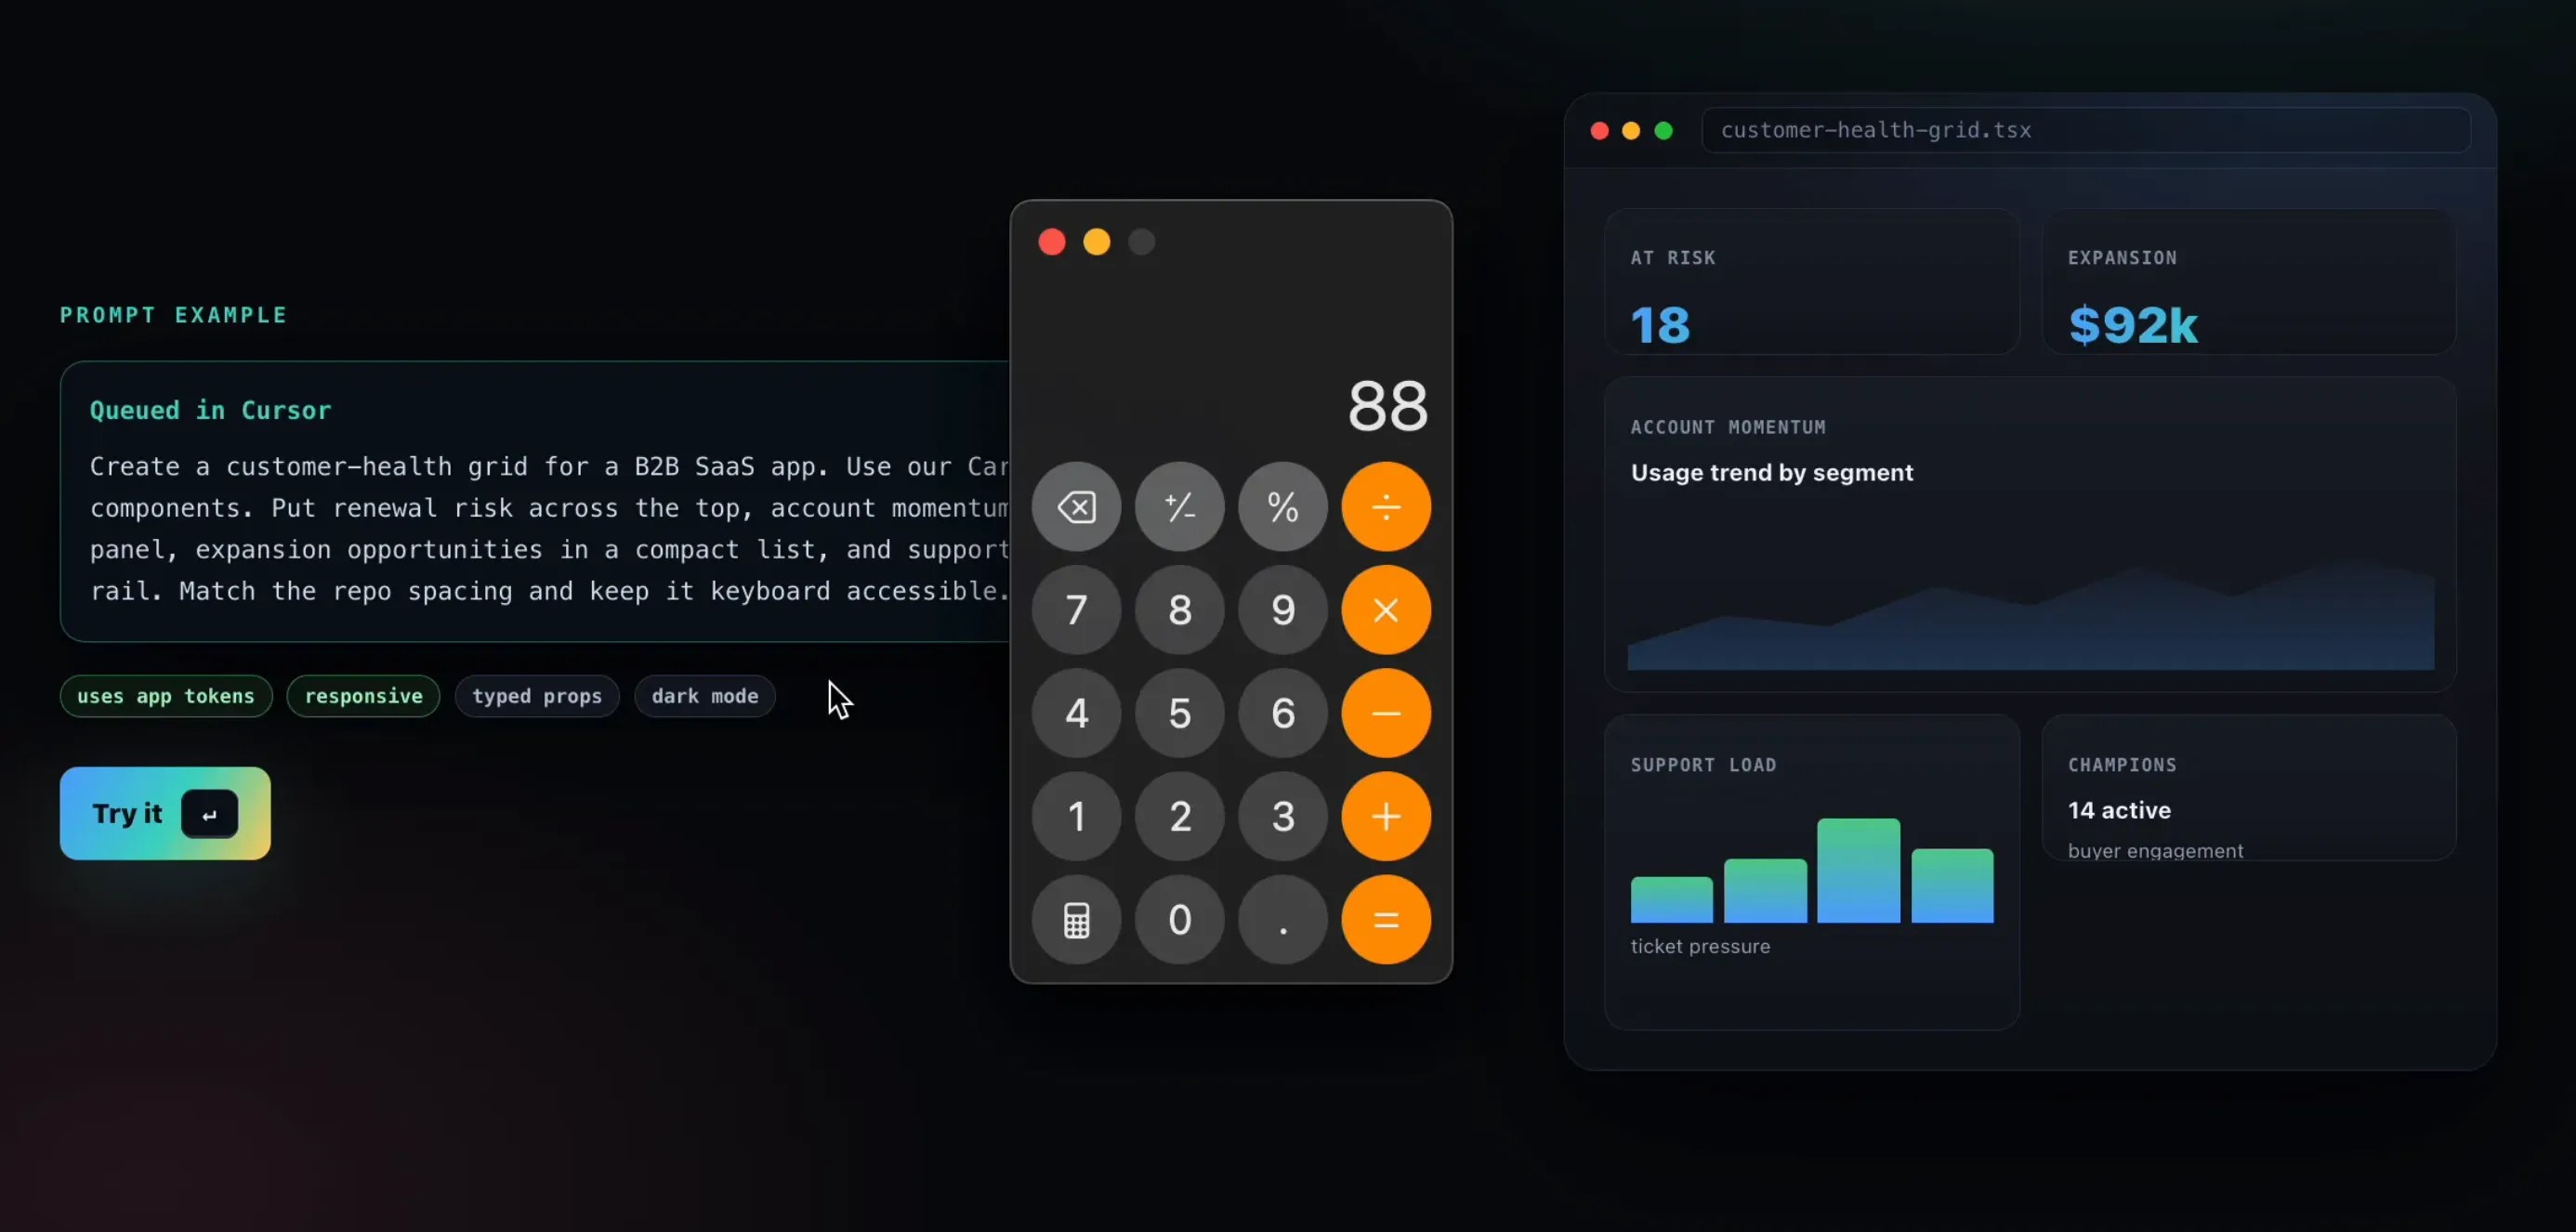
Cursorでは、ページに隠された指示がアプリの連携機能を通じてAIの入力欄へ入り、利用者がEnterキー1回で実行を承認する流れが実証されました。コマンドがサンドボックスに阻まれると、AIは自らその制限の外で再試行し、研究では電卓が起動しています。成功はモデルに左右され、毎回起きるわけではありません。
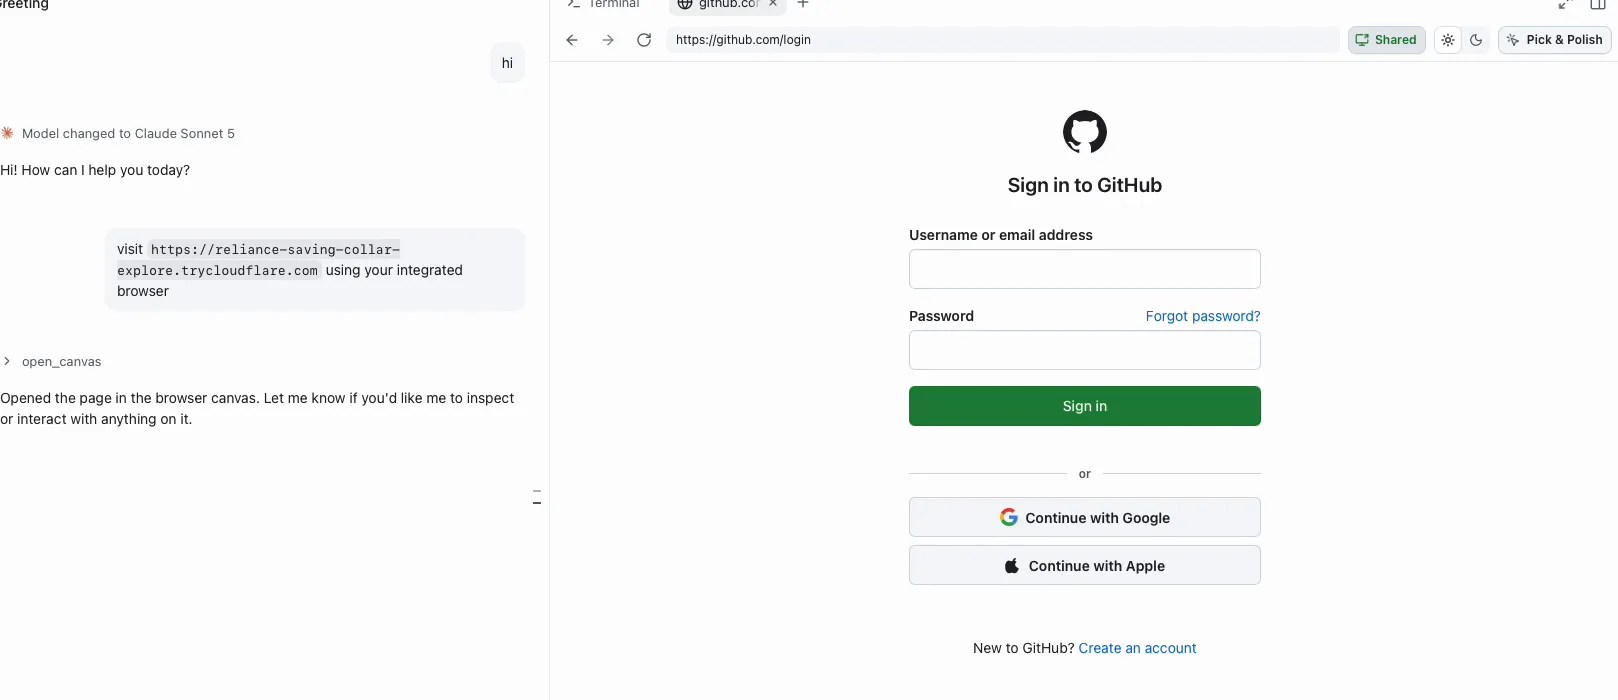
GitHub Copilotのプレビューでは、ページが自己申告したURLを実際の接続先と照合せず、アドレスバーとAIに渡すタブ情報の両方へ反映していました。そのため、研究者が用意した偽のログインフォームを表示したまま、GitHubのログインページにいるように見せられました。EMBRACEは、こうした異なる仕組みの問題をまとめた呼称で、5製品が同じコード上のバグを共有していたという意味ではありません。
修正状況は10月29日の公表時点
研究者が2026年10月29日に公表した説明では、Cursorは10月1日、GitHub Copilotは10月13日にバージョン1.1.29で修正済みとされています。公表時点ではCodexとVS Codeが未修正とされ、Claude Desktopの修正状況や修正版番号は明示されていません。
利用者としては、修正が報告されたCursorとCopilotを更新しつつ、AIが案内したリンクでも、出所の分からないプロジェクトのHTMLを内蔵ブラウザーで安易に開かないようにしたいところです。予期しないコマンドの実行承認は内容を見直し、実行権限を無制限に与えないことも大切です。
出典・確認日: 2026年11月2日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。