
スナック3行まとめ
- GitHubがリポジトリのセキュリティアドバイザリに非公開コメントを追加しました。
- 閲覧できるのは、その時点でリポジトリへの書き込み権限を持つ人だけです。
- 利用には公開リポジトリで非公開の脆弱性報告を有効にし、投稿前にコメントの種類を選びます。
GitHubは2026年10月2日、リポジトリのセキュリティアドバイザリに非公開コメントを追加しました。報告者や招待された協力者に書き込み権限がなければ見えないため、チーム内の相談もアドバイザリの履歴に残せます。
スナックガールズのひとこと
AIKO: 権限が変わると、過去のコメントまで読めるかどうかが変わるんですね。昔の招待状が永久パスにならない設計、ちょっと好きです。
ネア: 調査の相談だけ別の場所へ移すと、報告と行き来したくなりそうです。同じ履歴に残せるなら、何が対応の手がかりになったのかも後から追ってみたいです。
調査の相談を、報告の履歴から切り離さない
これまでは、アドバイザリへのコメントは報告者を含むすべての協力者に見えていました。不正利用の疑いや調査の詳細、対応の調整を内部で話すには、別の場所へ会話を移す必要がありました。
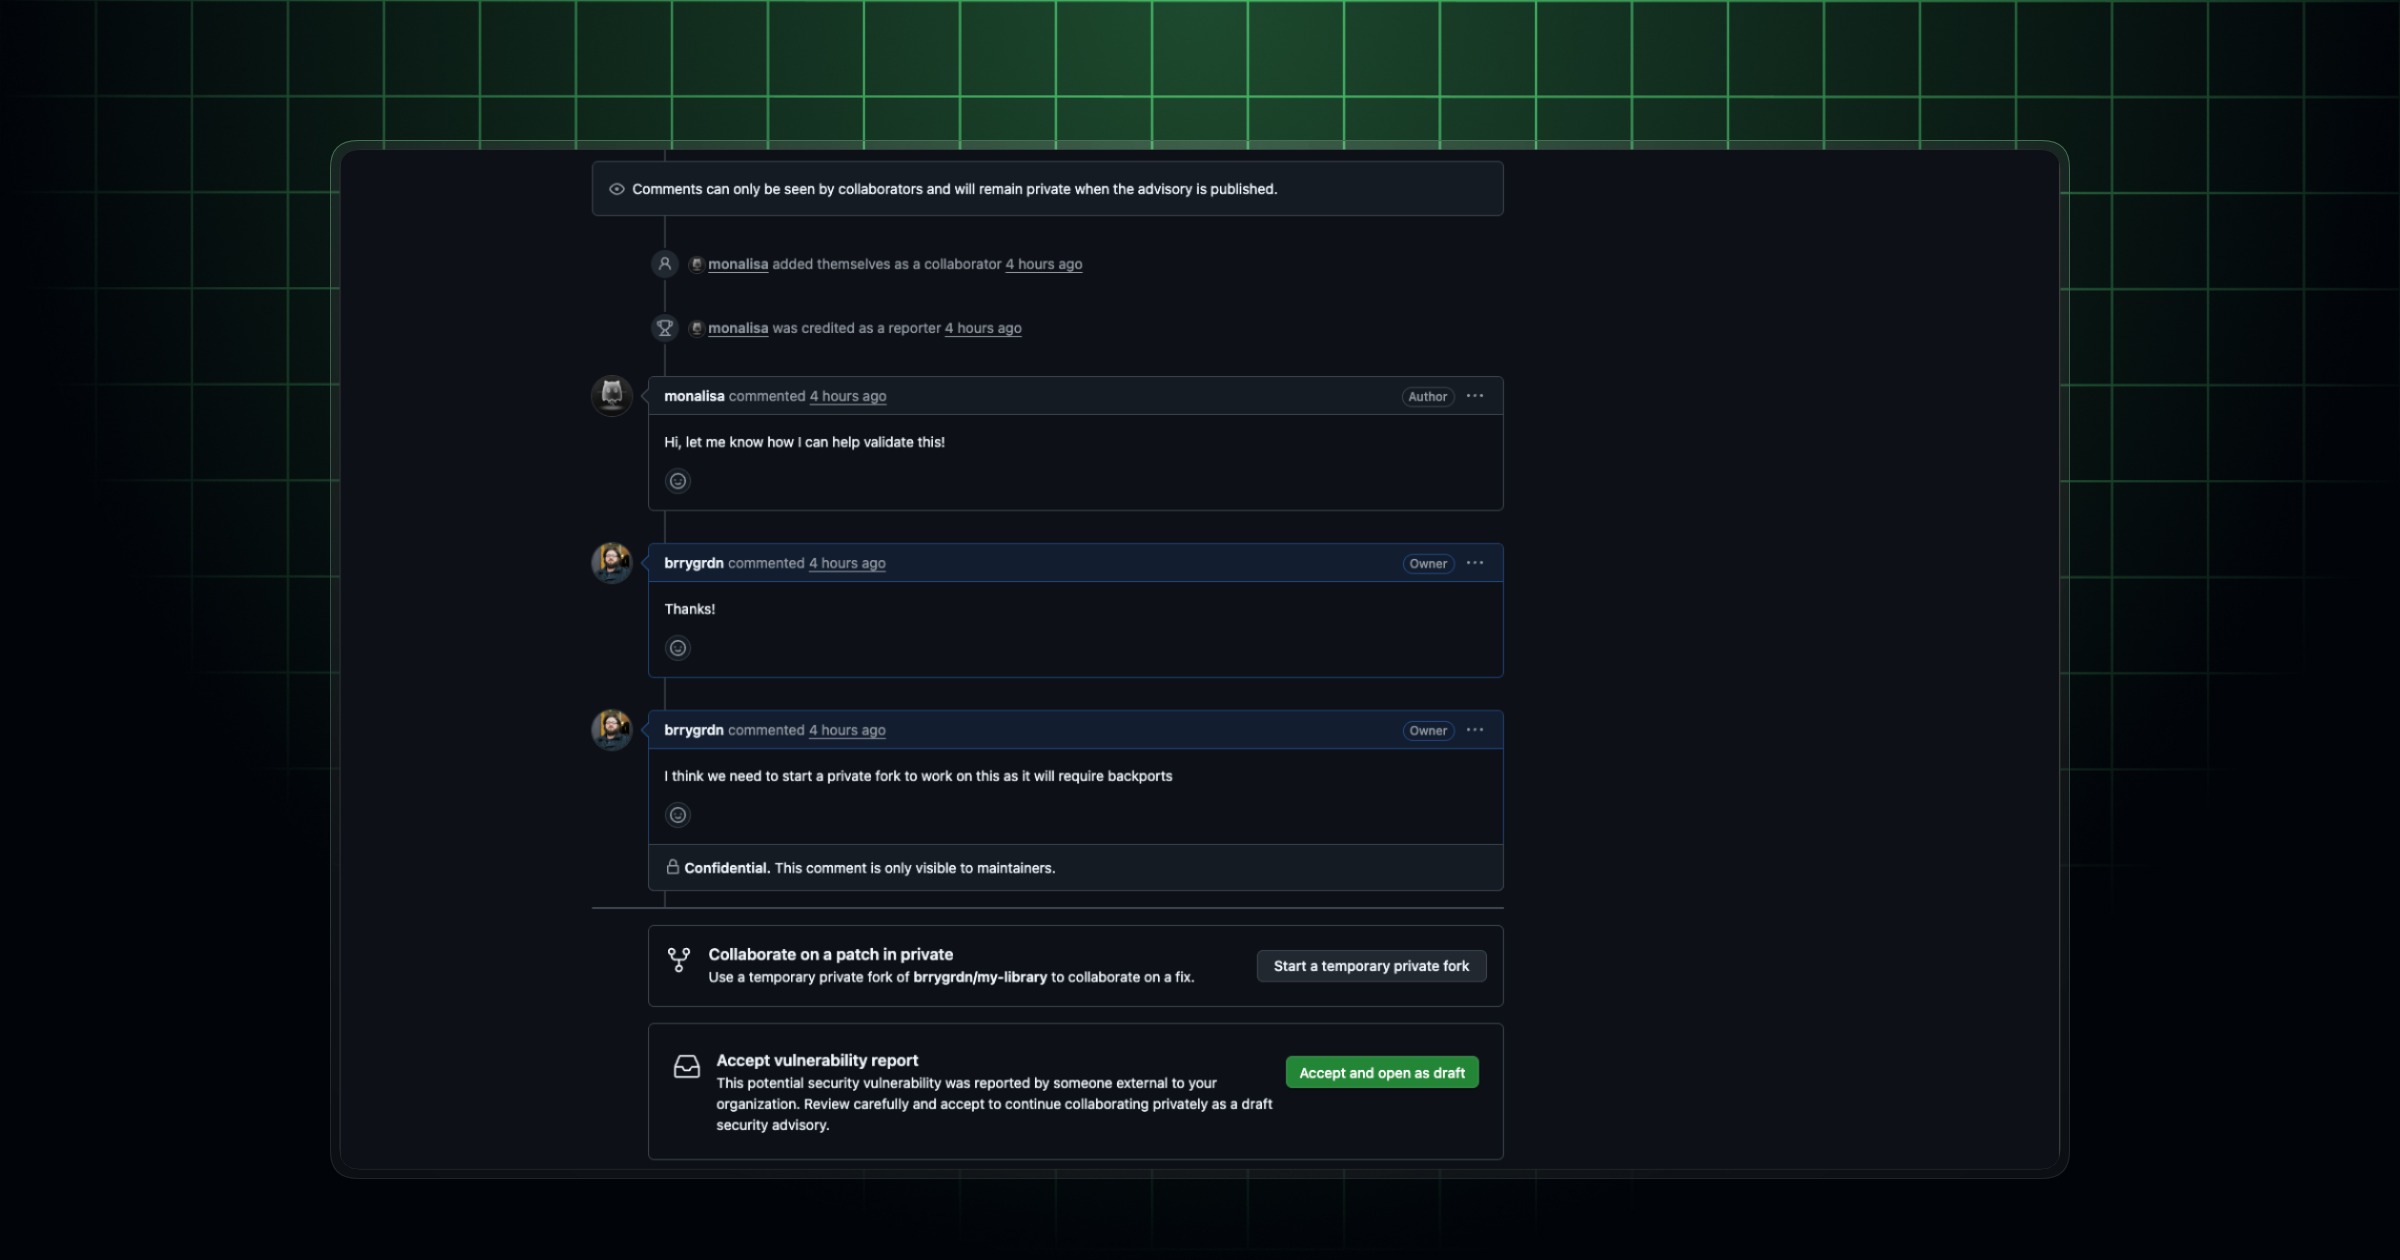
非公開コメントなら、そうしたやり取りも同じアドバイザリに残せます。閲覧できるのは現在のリポジトリへの書き込み権限を持つ人に限られます。報告者や招待された協力者でも、書き込み権限があれば閲覧できます。
コメントの種類は投稿前に選ぶ
コメント欄の下にある「Confidential. Only maintainers will see this comment」を選んでから投稿します。非公開コメントはタイムライン上で明示されます。投稿後に通常コメントへ変えたり、通常コメントを非公開へ切り替えたりはできません。
書き込み権限のない報告者や招待された協力者には、非公開コメントの通知も届きません。書き込み権限を失うと、それまで読めていた非公開コメントも読めなくなります。非公開コメントの閲覧は監査ログに記録されます。
対象は公開リポジトリ、APIではGraphQLに対応
利用できるのは、非公開の脆弱性報告(private vulnerability reporting)を有効にした公開リポジトリです。対応プランはGitHub Free、GitHub Pro、GitHub Team、GitHub Enterprise Cloudです。
API経由で非公開コメントを扱う場合は、GraphQL APIに対応しています。REST APIのレスポンスには非公開コメントは含まれません。
出典・確認日: 2026年10月5日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。