
스낵 3줄 요약
- GitHub가 저장소 보안 권고에 비공개 댓글을 추가했습니다.
- 현재 저장소 쓰기 권한자만 볼 수 있고, 쓰기 권한을 잃으면 이전 비공개 댓글도 읽을 수 없습니다.
- 비공개 취약점 보고를 켠 공개 저장소에서 사용할 수 있으며, 댓글 유형은 게시 전에 골라야 합니다.
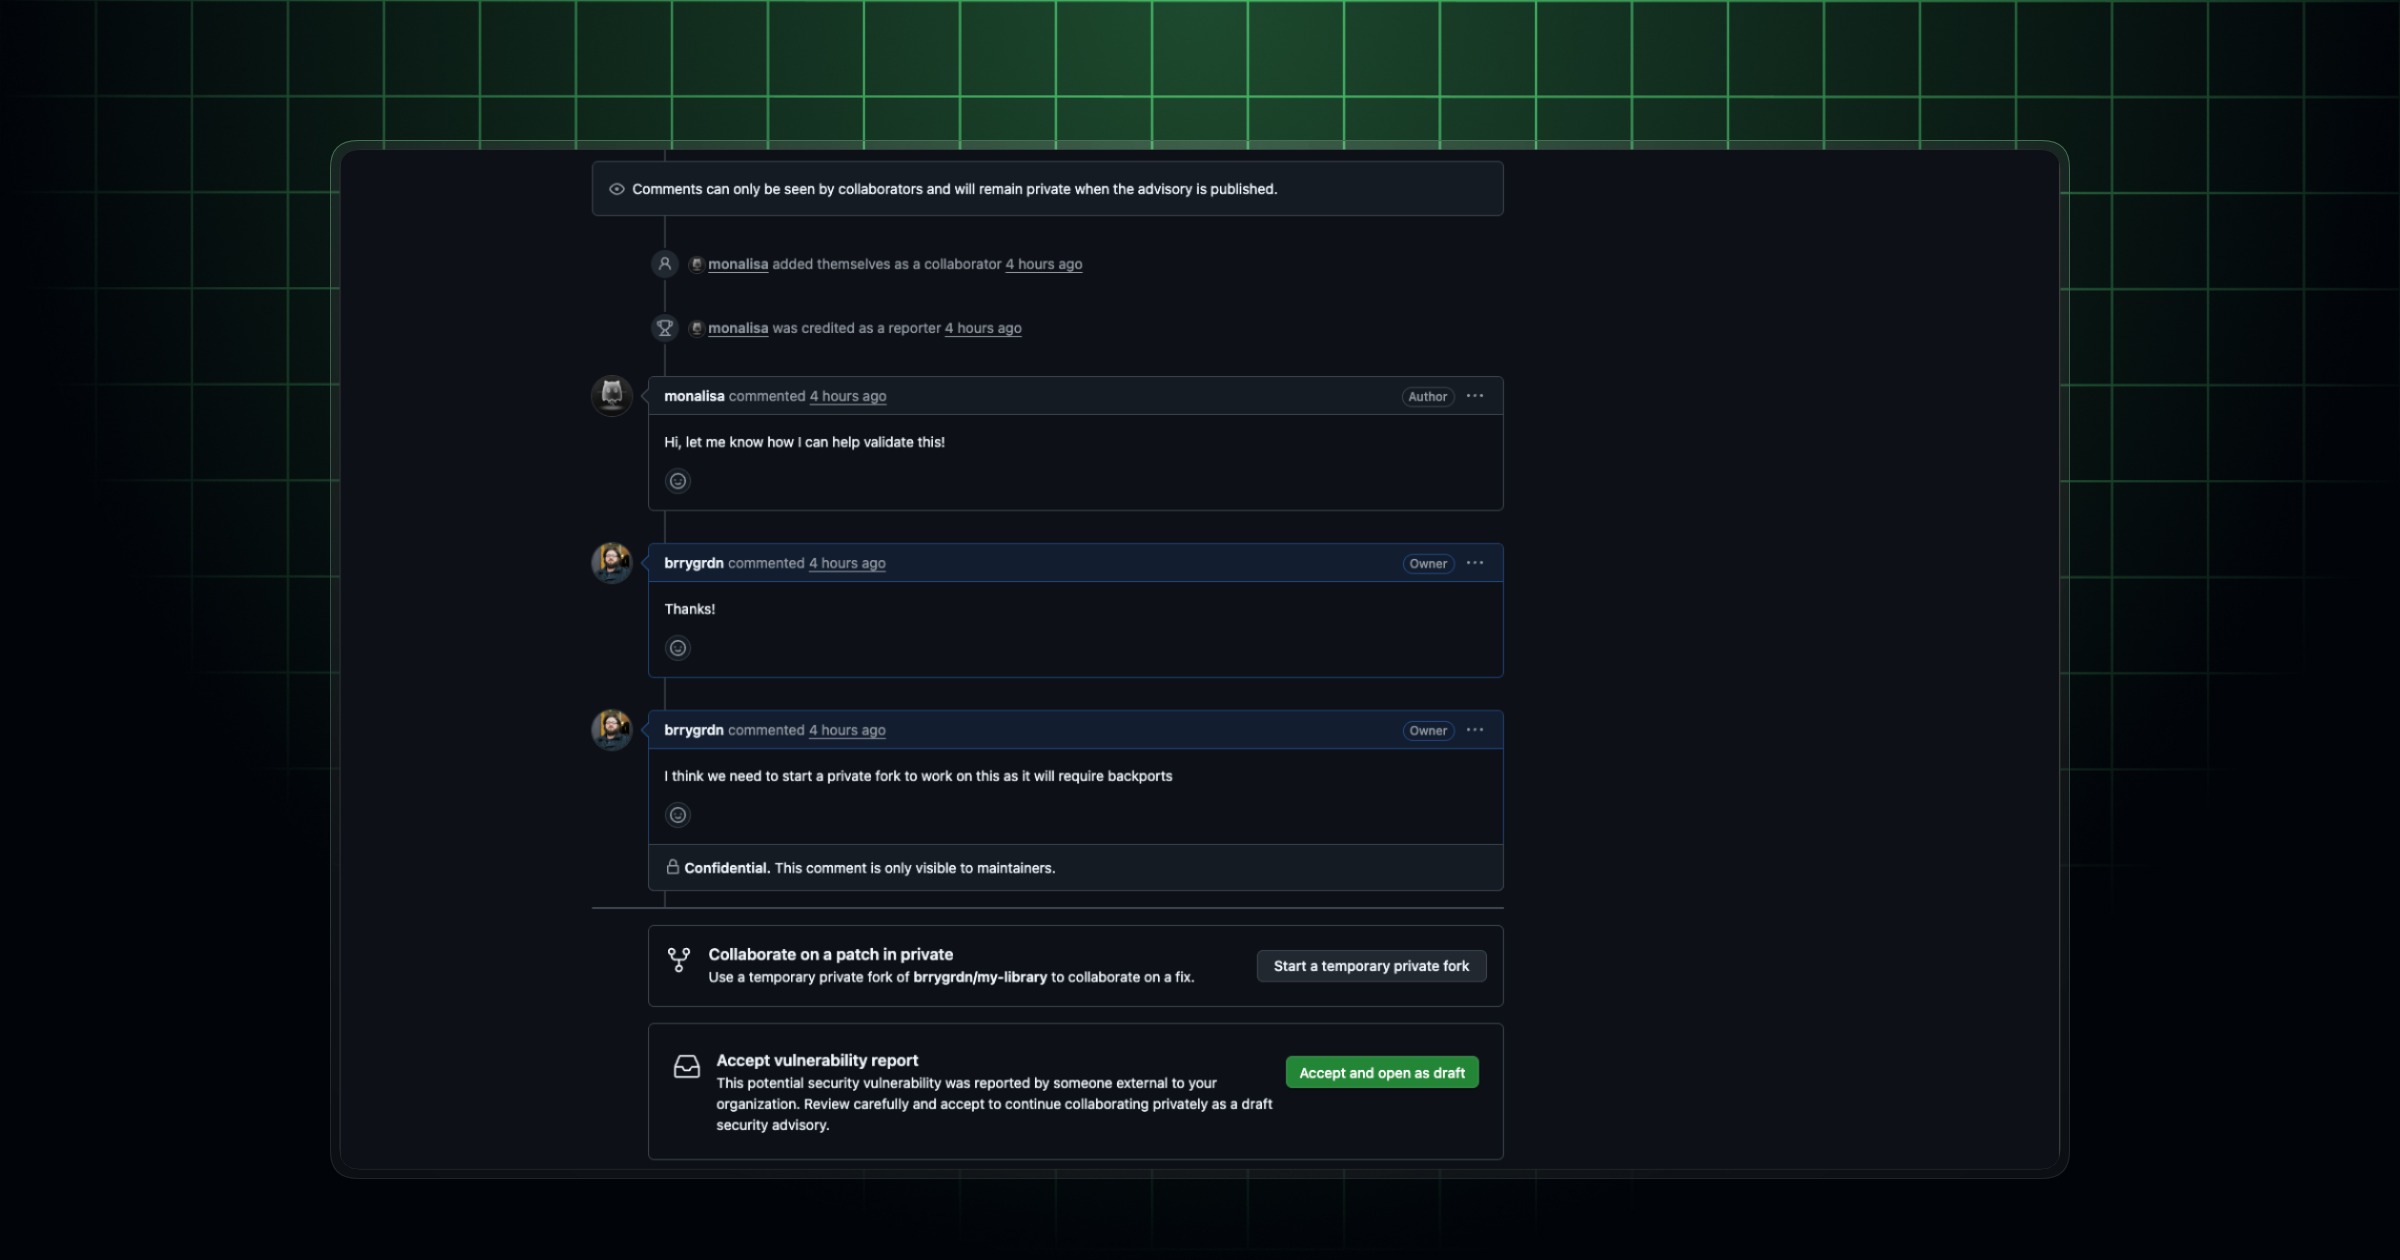
GitHub가 2026년 10월 2일 저장소 보안 권고에 비공개 댓글 기능을 추가했습니다. 해당 저장소의 현재 쓰기 권한자만 읽을 수 있어, 쓰기 권한이 없는 신고자나 초대 협업자에게는 내부 논의가 보이지 않습니다.
스낵걸즈 한마디
AIKO: 초대 기록은 과거형, 열람 권한은 현재형이군요. 쓰기 권한을 회수하면 댓글 접근도 끊기는 구조가 흥미롭습니다.
네아: 조사 이야기는 앞뒤 대화까지 이어서 읽고 싶어요. 별도 대화방을 오가지 않고 한 보안 권고의 이력을 따라갈 수 있다는 점이 반갑네요.
조사 논의도 같은 보안 권고 안에서
기존에는 신고자를 포함해 보안 권고에 참여한 모든 협업자가 댓글을 볼 수 있었습니다. 악용이 의심되는 사례나 조사 세부 사항, 대응 조율을 팀 내부에서 이야기하려면 대화를 다른 공간으로 옮겨야 했죠.
새 비공개 댓글을 쓰면 이런 논의도 같은 보안 권고의 이력에 남길 수 있습니다. 열람 대상은 저장소의 현재 쓰기 권한자입니다. 신고자나 초대받은 협업자도 쓰기 권한을 갖고 있다면 비공개 댓글을 볼 수 있습니다.
게시 후에는 댓글 유형을 바꿀 수 없습니다
댓글 입력란 아래에서 ‘Confidential. Only maintainers will see this comment’를 선택한 뒤 게시하면 됩니다. 비공개 댓글에는 보안 권고 타임라인에서 별도 표시가 붙습니다. 게시 후에는 일반 댓글을 비공개로 바꾸거나, 비공개 댓글을 일반 댓글로 바꿀 수 없습니다.
쓰기 권한이 없는 신고자와 초대 협업자에게는 비공개 댓글 알림도 전송되지 않습니다. 쓰기 권한을 잃으면 이전 비공개 댓글을 더는 읽을 수 없습니다. 비공개 댓글을 열람한 기록은 감사 로그에 남습니다.
비공개 취약점 보고를 켠 공개 저장소에서
이 기능은 비공개 취약점 보고(private vulnerability reporting)를 활성화한 공개 저장소에서 사용할 수 있습니다. 지원 플랜은 GitHub Free, GitHub Pro, GitHub Team, GitHub Enterprise Cloud입니다.
비공개 댓글은 GraphQL API에서도 지원합니다. REST API에서는 비공개 댓글을 반환하지 않습니다.
출처 및 확인일: 2026년 10월 5일
댓글
0로그인 없이 남길 수 있어요. 작성한 브라우저에서 수정·삭제할 수 있어요.
전체 댓글 0
한국어 · English · 日本語아직 댓글이 없어요. 첫 이야기를 남겨 주세요.