
スナック3行まとめ
- Cloudflareが個人向けAIエージェントのアクセス分析と個別の制御設定を追加しました。
- サイト運営者は、対応エージェントごとに許可・広告のあるページでのブロック・全面ブロックを選べます。
- アカウント別の表示には、早期アクセス中のAccount Abuse Protectionが必要です。
Cloudflareは11月4日、利用者の代わりにサイトを訪れる個人向けAIエージェントについて、新しい分析機能とアクセス制御を発表しました。サイト運営者はエージェントのアクセス先やエラーを調べ、対応するエージェントごとに受け入れるかどうかを決められます。
スナックガールズのひとこと
AIKO: 自動アクセスをひとまとめにすると、お客さんの用事まで止めそうですね。ロボットとして、担当業務の違いは主張しておきたいです。
ネア: 好きなゲームの設定考察を探してもらうなら、個人サイトの記事にもたどり着いてほしいです。そこでエージェントが入れるかどうかも気になりますね。
どのエージェントが、どのページに来ているか
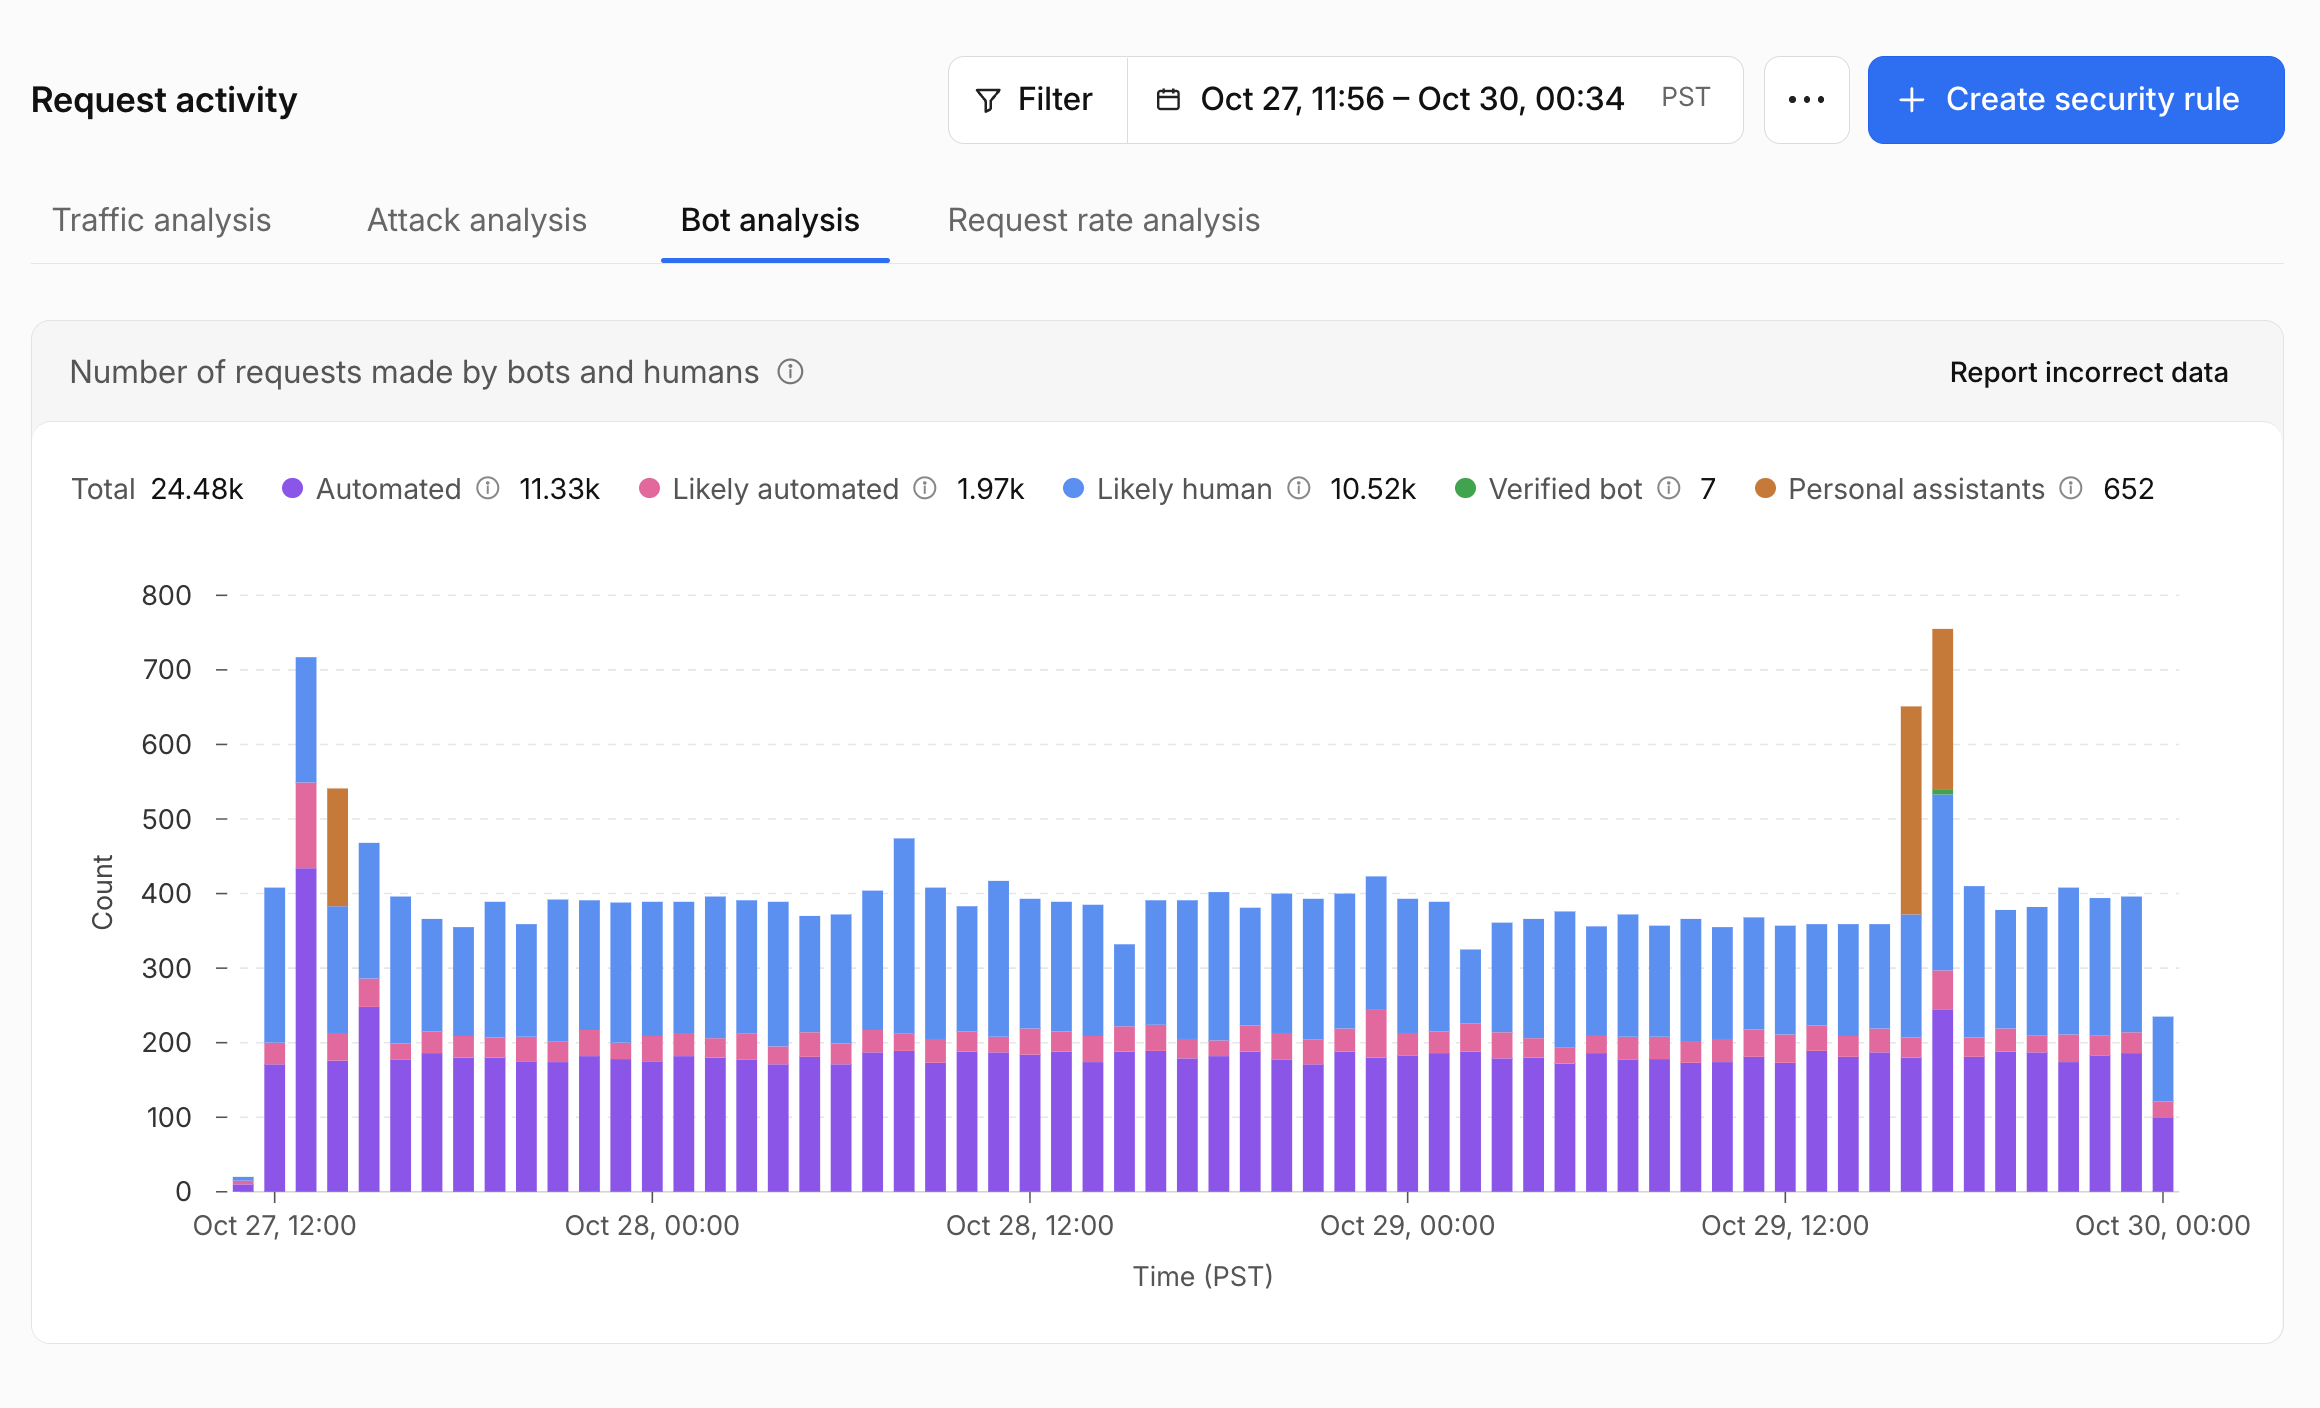
商品比較やサポート記事の検索を頼まれたエージェントも、サイト側には自動アクセスとして現れます。Security AnalyticsのBot Analysisに加わった「Personal Assistants」カテゴリでは、そのトラフィックを絞り込んで時系列で確認できます。
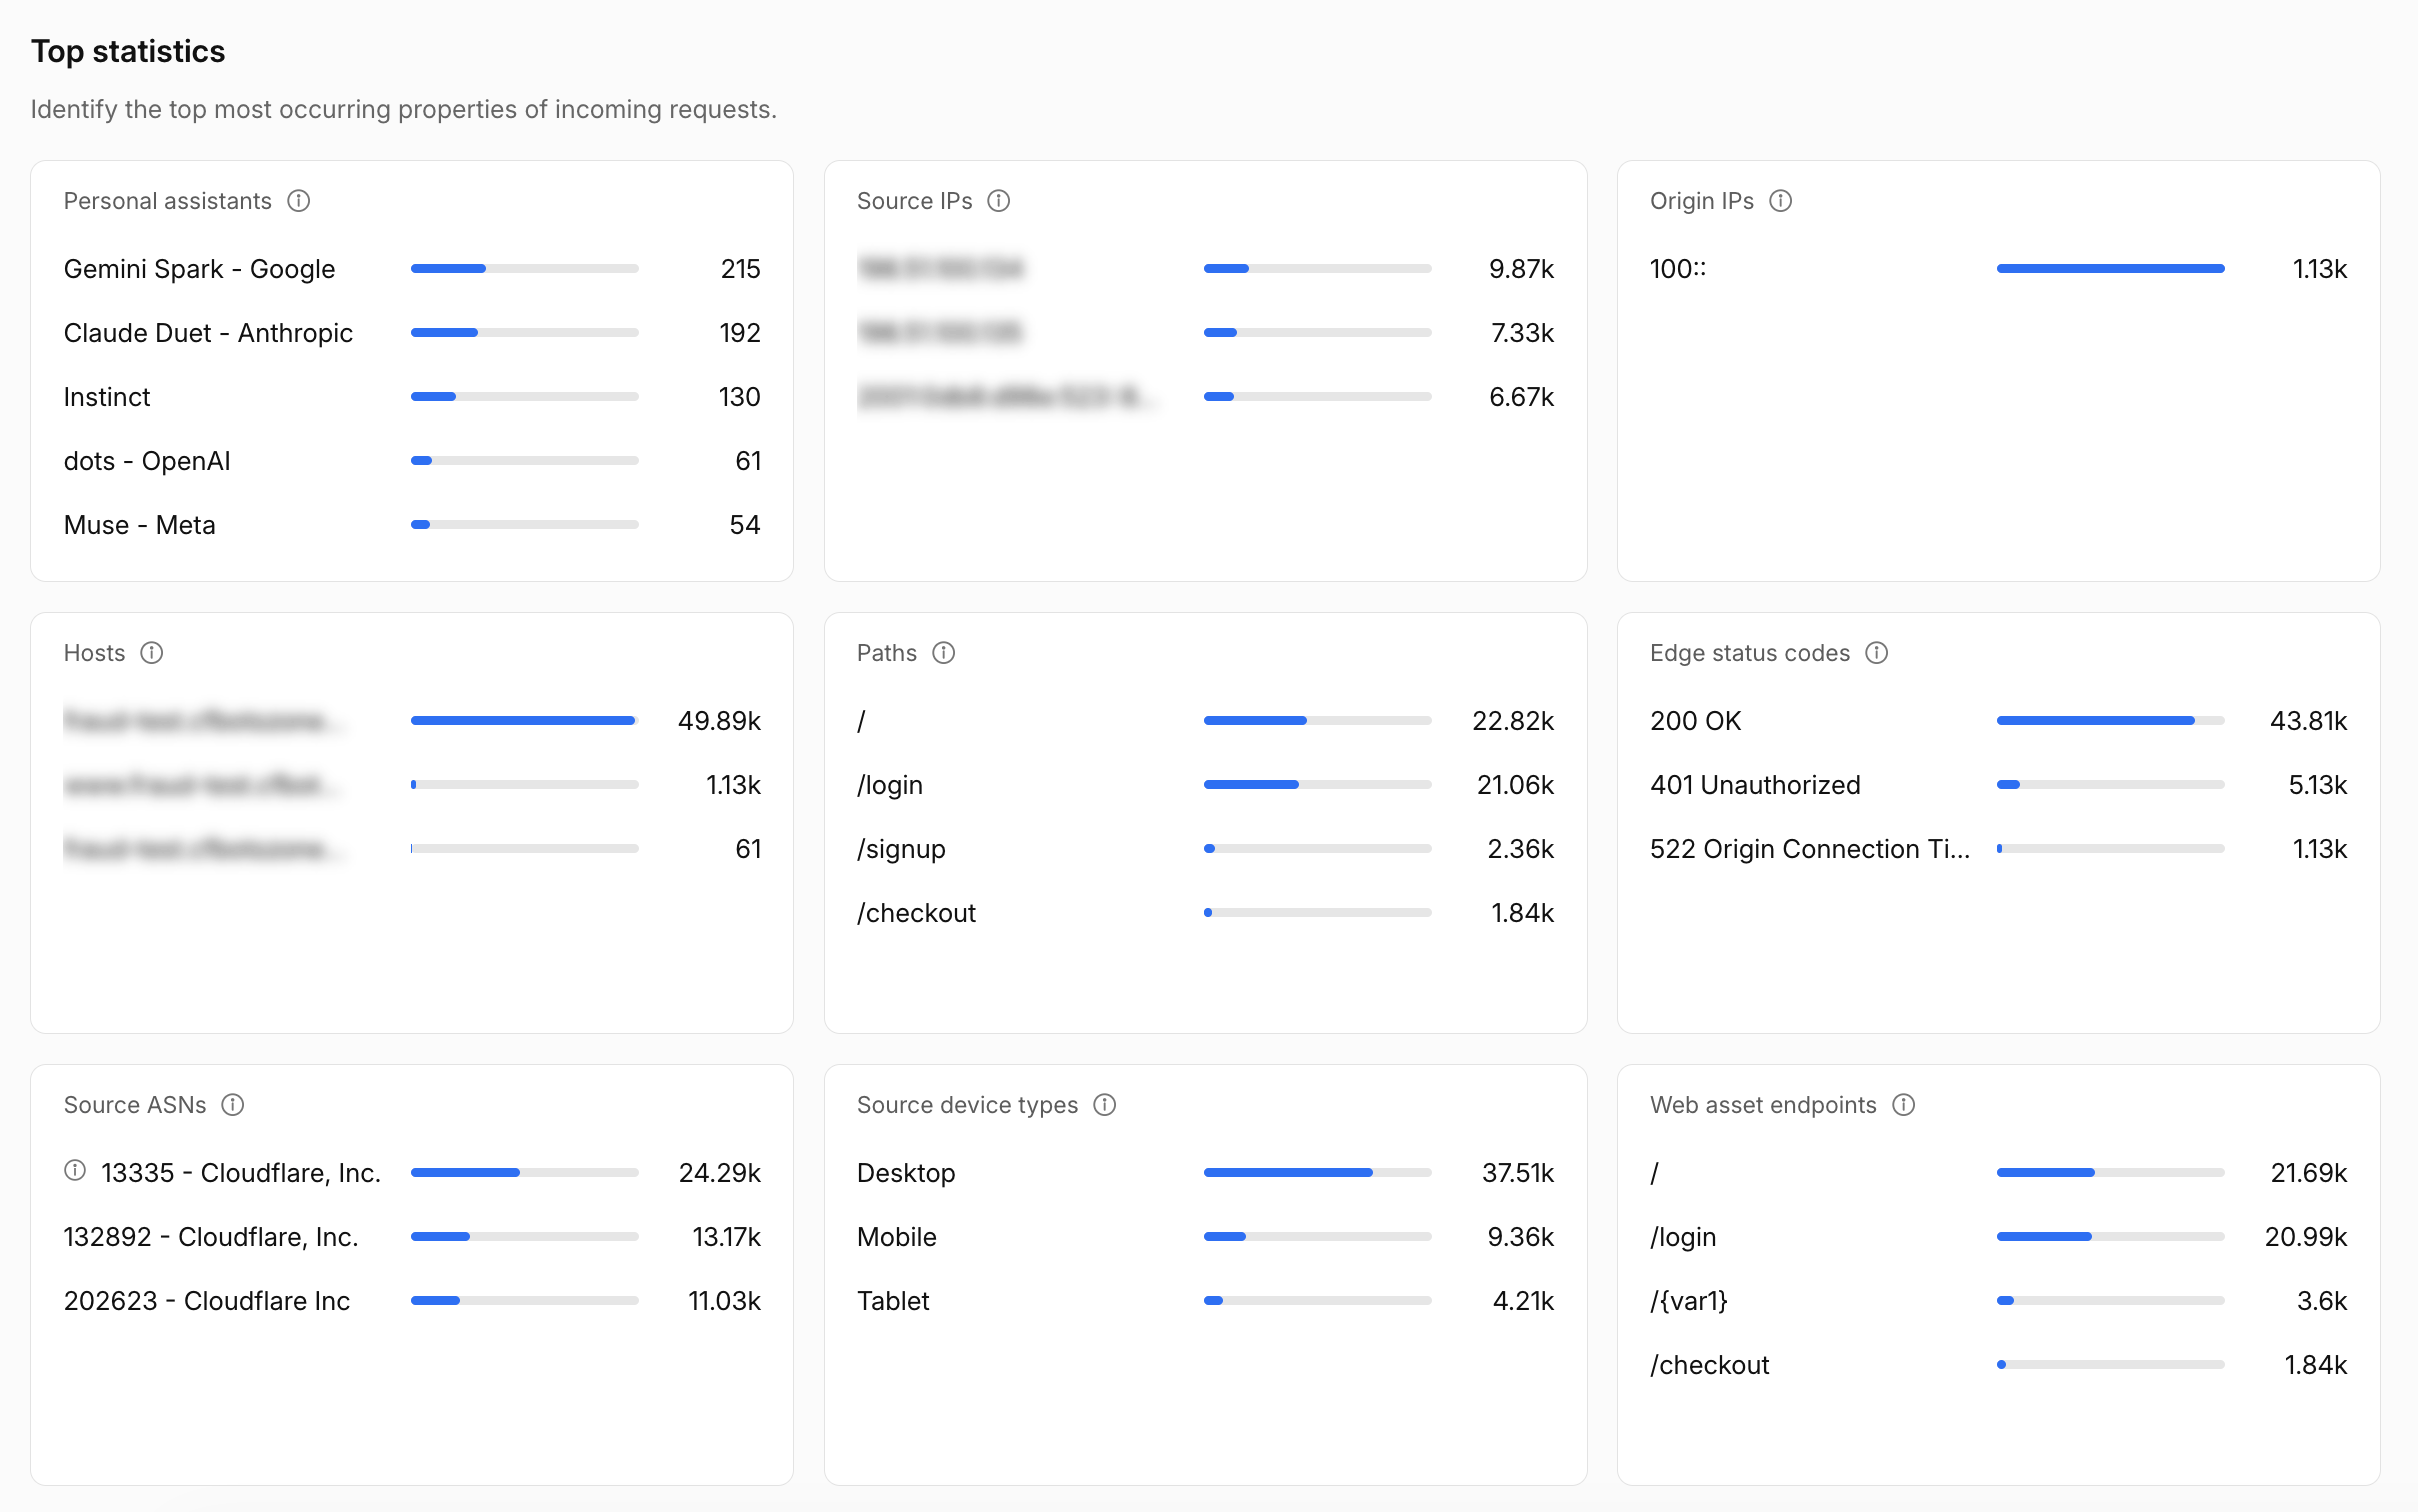
Top statisticsの同名ウィジェットには、訪問したエージェントとリクエスト数が並びます。1つを選ぶと他のウィジェットも連動し、アクセス先のパス、返されたステータスコード、送信元のネットワークを表示します。商品ページや購入手続きまで進んでいるか、途中でエラーに遭っていないかを調べる手掛かりになります。
広告のあるページだけのブロックも選べる
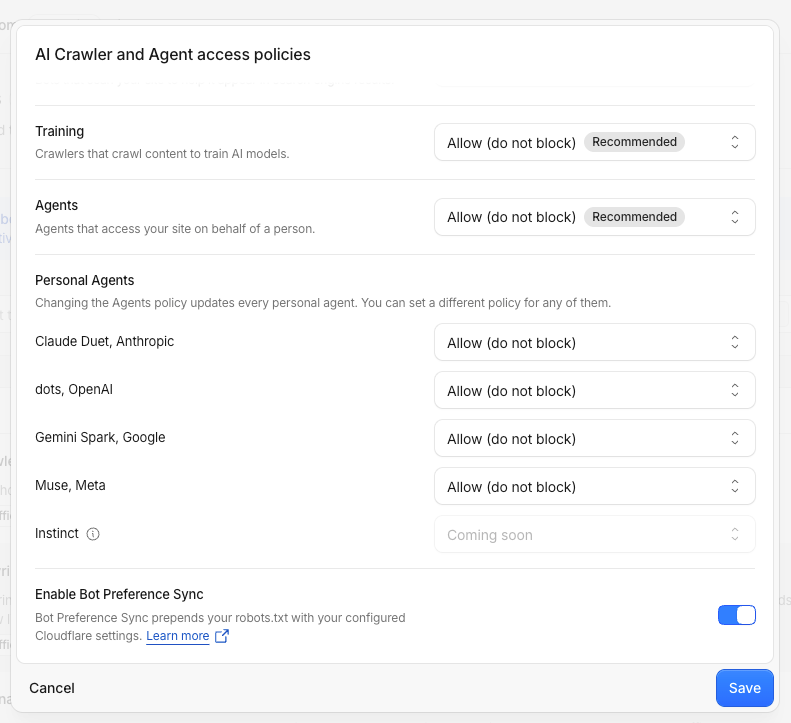
Security Settingsの設定名は「AI Crawler and Agent access policies」に変更されました。Agents全体の方針を決めたうえで、対応する個人向けエージェントごとに別の設定を指定できます。
選択肢は「Allow (do not block)」(許可)、「Block on pages with ads」(広告のあるページでブロック)、「Block」(ブロック)です。たとえば全体では広告のあるページをブロックしつつ、受け入れたいエージェントだけ許可する運用ができます。
既存のSearchとTrainingの設定はそのままです。個人向けエージェントを許可する設定と、AI学習用クローラーを許可する設定は分かれています。
アカウント別の表示は早期アクセス機能
早期アクセス中のAccount Abuse Protectionを使うサイトでは、アカウントとエージェントの関係も確認できます。ログイン・新規登録イベントにエージェントの情報が表示され、アカウントの概要からも、そのアカウントで活動するエージェントを確認できます。
不正対策の担当者は、以前から使われていたエージェントか、初めて現れたものかを調べられます。不正利用が疑われる場合は、Hashed User IDを指定したWAFルールで対象アカウントに絞って対処でき、同じエージェントを使う他の顧客まで一律にブロックせずに済みます。
ただし、利用者が何を依頼・許可したか、購読契約があるかといった情報まで、今回の分析だけで分かるわけではありません。こうした情報をプライバシーに配慮してサイトへ伝え、エージェントの信頼性や問題発生時の責任の所在を扱う仕組みは、Cloudflareが今後取り組む目標です。
出典・確認日: 2026年11月5日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。