
スナック3行まとめ
- GitHub Copilotのコードレビュー設定を、Enterpriseから個別リポジトリまでREST・GraphQL APIで管理できるようになりました。
- Enterprise・組織の設定ではGitHub Appsや細粒度の個人アクセストークンを使えず、リポジトリ設定とは認証条件が異なります。
- レビュー概要は指摘事項を上部に集約。失敗やタイムアウト時には、1回の自動再試行が加わりました。
GitHubは2026年11月6日、Copilotのコードレビュー設定をREST APIとGraphQL APIから管理できるようになったと発表しました。レビューの概要コメントもコンパクトになり、冒頭に指摘事項がまとまる表示へ変わります。
設定できる範囲も認証方式も、管理する階層で変わる
今回の更新はCopilot Pro、Pro+、Max、Business、Enterpriseが対象です。管理者が扱える設定は、次のように分かれます。
- Enterprise管理者:すべての組織でコードレビューを有効・無効にするか、組織管理者の選択に委ねるかを設定できます。
- 組織管理者:コードレビューの有効化、標準のレビュー強度、ランナー構成を管理できます。ただし、Enterpriseが管理する設定は上書きできません。
- リポジトリ管理者:レビュー強度と、カスタム指示・MCPツールをレビューで使うかどうかを管理できます。
認証方式には注意が必要です。Enterpriseと組織の設定エンドポイントは、組織のランナー設定を含め、GitHub Appsと細粒度の個人アクセストークンに対応していません。
一方、リポジトリ設定のエンドポイントは両方に対応し、読み取りにはAdministration: read、更新にはAdministration: writeの権限が必要です。従来型の個人アクセストークンを使う場合は、リポジトリ管理者のアクセス権が求められます。
スナックガールズのひとこと
AIKO: 設定同期のスクリプトを組むなら、上位ポリシーとの衝突を先に避けたいですね。何度再実行しても、権限の壁は削れません。
レッド: レビューを開いたら、まず直したい箇所が目に入ってほしいんだよね。指摘が上にまとまる表示は、実際のプルリクエストで試してみたい!
Copilotのコメントを識別し、報告された参照元も追える
APIでは、専用の帰属フィールドでCopilotによるレビューやコメントを識別できます。メタデータがある場合は、そのレビューで使われたレビュー強度も取得できます。
コメントごとに、Copilotが参照元として報告したスキル、MCPサーバー、カスタム指示も確認できます。ただし、これはCopilotが報告した情報であり、それぞれの指示やツールが正しく反映されたことまで保証するものではありません。
指摘は上部に、未レビューのファイルは一か所に
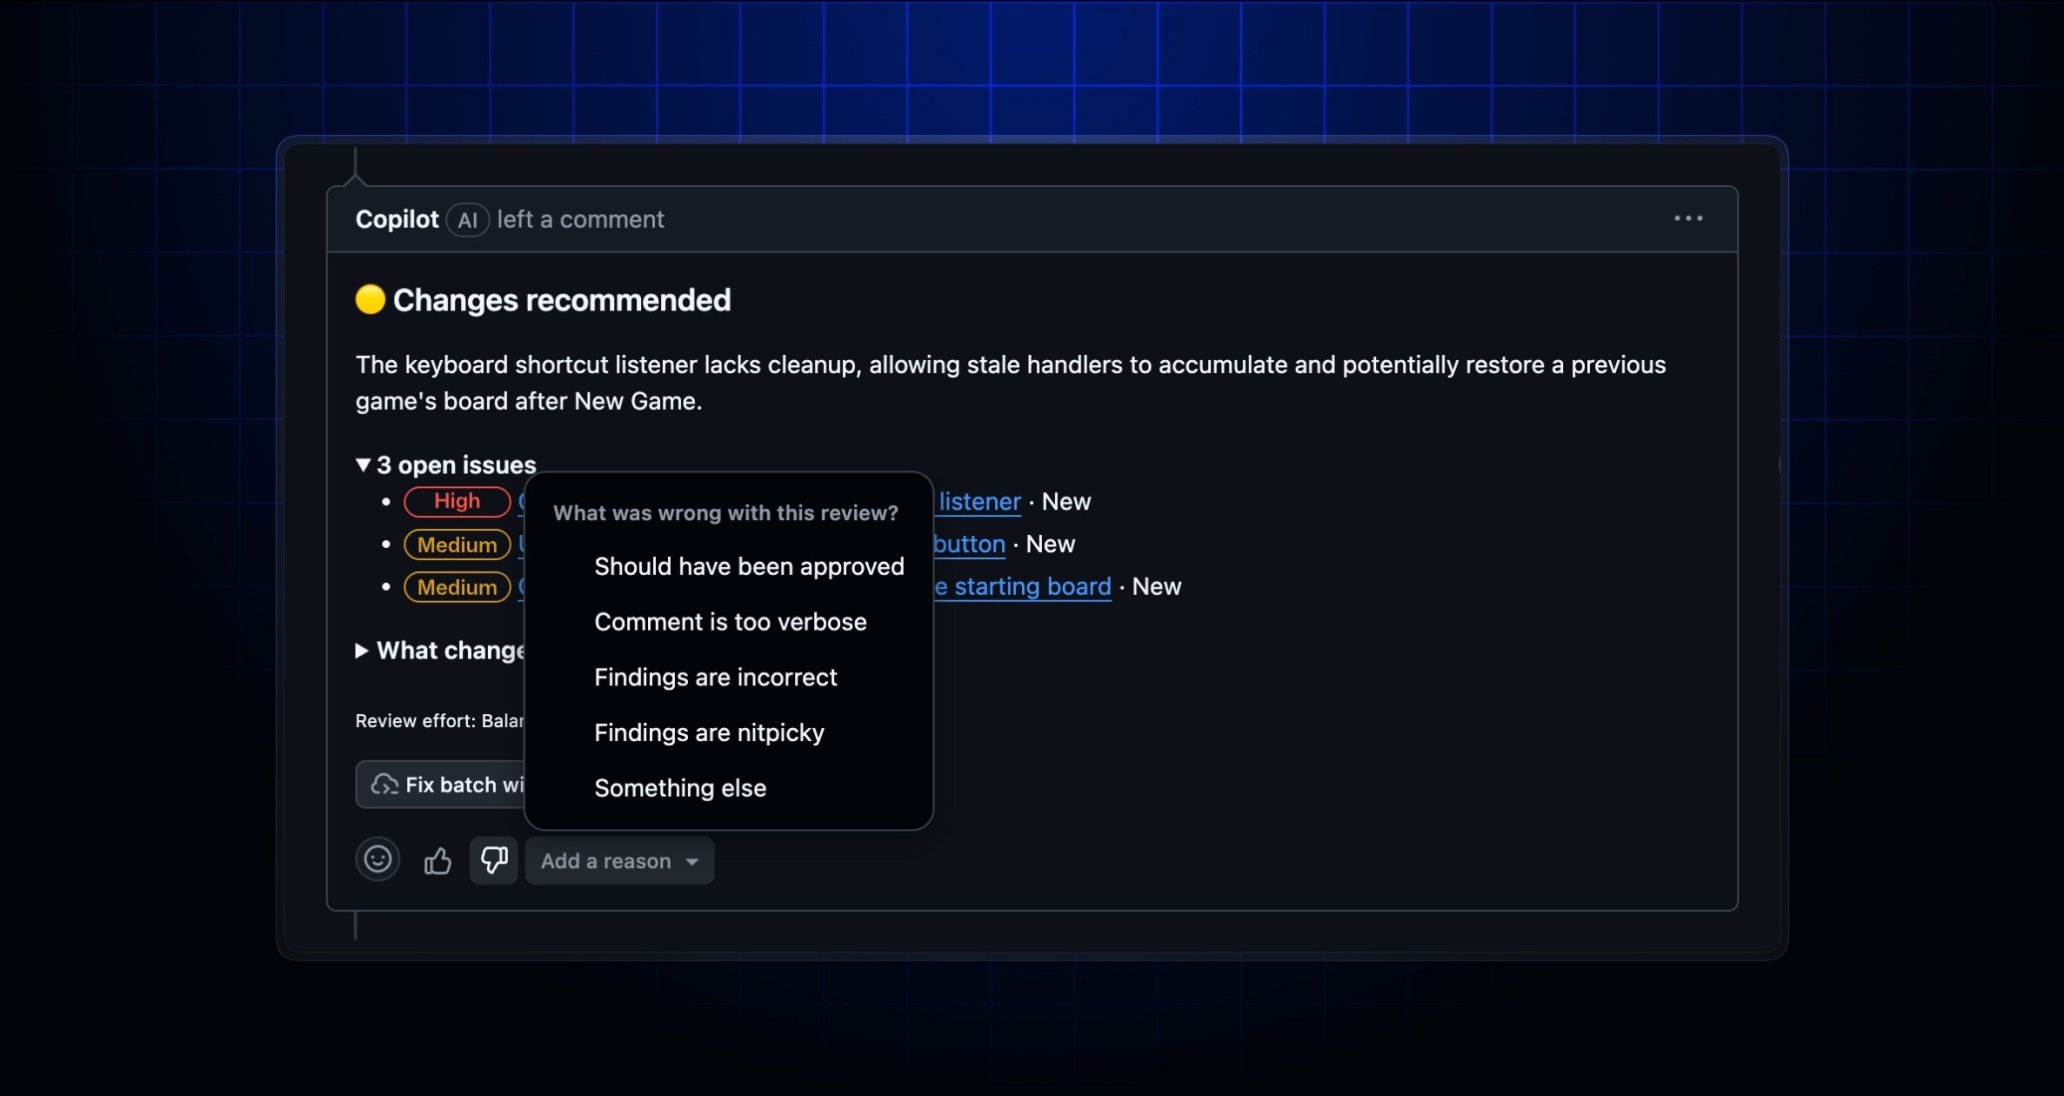
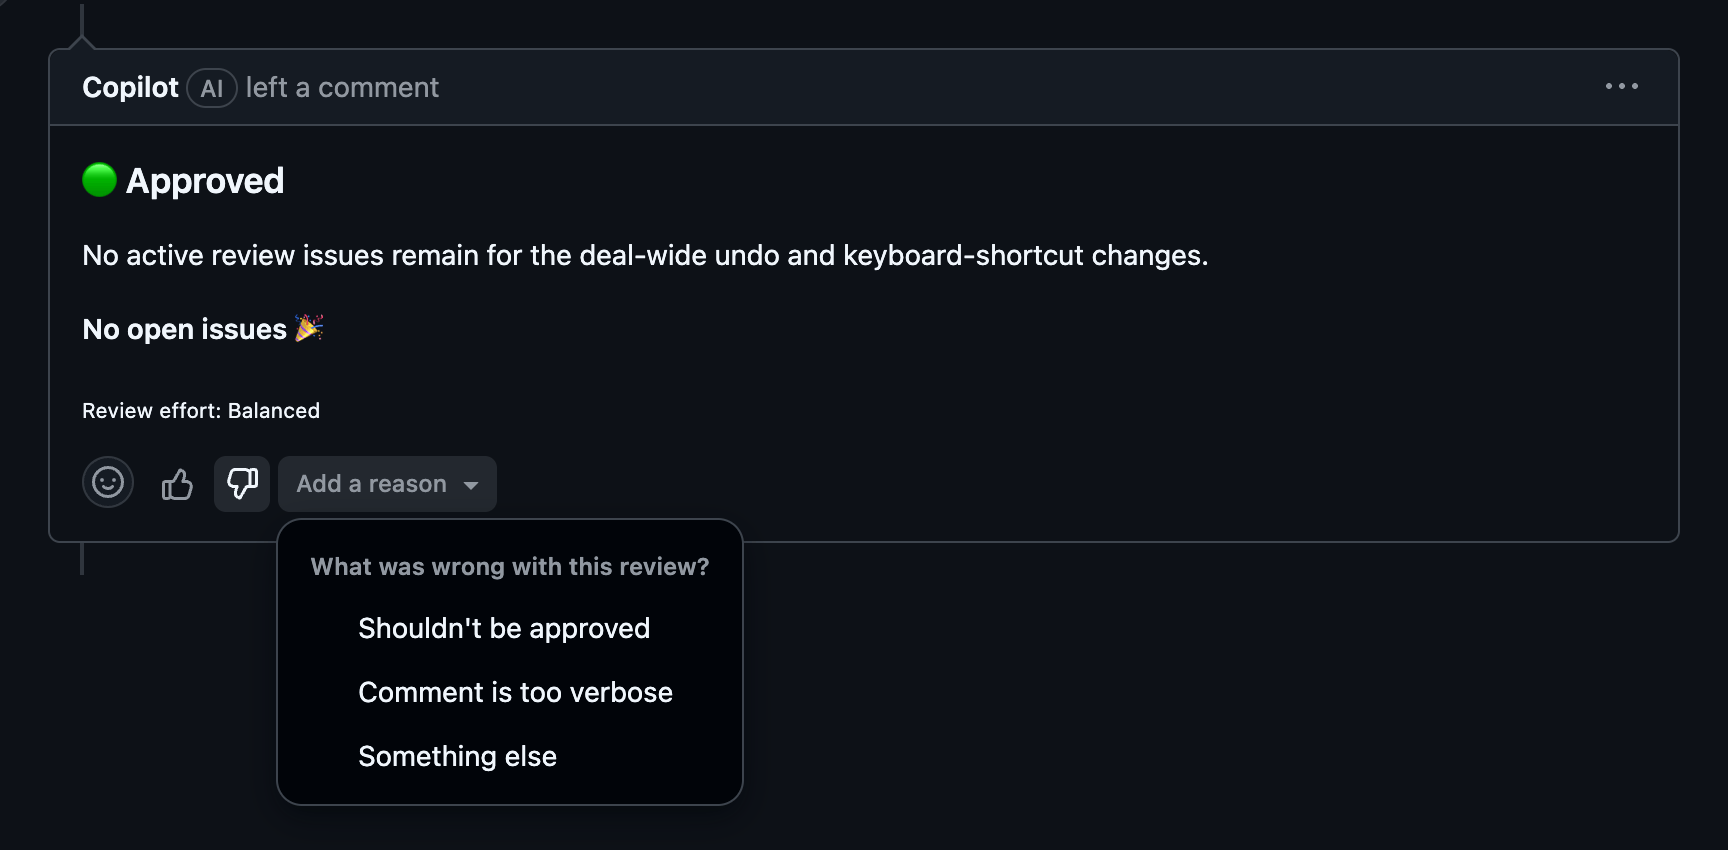
新しい概要コメントでは、指摘事項を上部にまとめ、レビュー強度とアンケートをコンパクトなフッターへ移します。空のセクションは省かれ、長い一覧では表示しきれない分の件数が示されます。
スキップされたファイルとコンテンツ除外の対象ファイルは、共通の「Files not reviewed」セクションに集約されます。ファイル名に加えて除外理由へのリンクも付き、レビューされなかった範囲をたどれる構成です。
概要に低評価を付けた後は、「Add a reason」から理由を選べます。承認判断への異議、コメントの長さ、誤った指摘や細かすぎる指摘などを伝えられます。
Balancedは3モデルでレビュー、失敗時は一度だけ再試行
レビュー強度のBalancedでは、3つのレビューモデルが指摘を出し、別のモデルがそれらを統合する構成になりました。
失敗またはタイムアウトしたレビューは、1回だけ自動で再試行されます。優先するモデルが利用できない場合には、利用可能な別の対象モデルへ切り替えることもあります。
コードレビューのエージェントセッションには、そのレビューで消費したAIクレジットも表示されます。
出典・日付: 2026-11-08
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。