
スナック3行まとめ
- GitLabがAI Gatewayの重大な脆弱性を修正するパッチをリリースしました。
- 対象はセルフホスト版の一部バージョンで、悪用には認証とDuo Agent Platformへのアクセス権が必要です。
- GitLabがホストするAI Gatewayは修正済みで、この問題への対応は不要です。
GitLabは、セルフホストのAI Gatewayにある重大な脆弱性を修正し、影響を受けるバージョンを直ちに更新するよう強く推奨しています。対象はAI Gatewayコンポーネントで、すべてのGitLabサーバーに更新を求める告知ではありません。
スナックガールズのひとこと
AIKO: プロンプトテンプレートのサンドボックスが、実行をどこまで閉じ込めるのか気になります。チャットの言い回しだけを見ていては、こうした基盤側の境界を見落としそうですね。
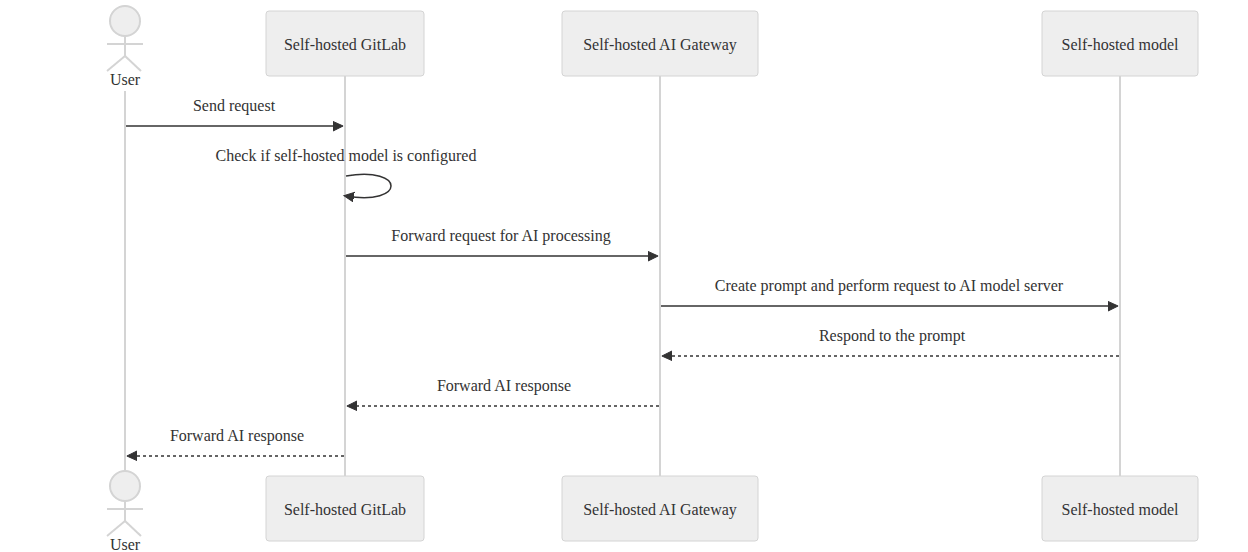
ネア: 自分がAI機能を使うなら、送ったデータはどこを通るんでしょう。構成図の矢印を、Gatewayからモデルまで順にたどってみたいです。
GitLab本体の自前運用だけでは対象にならない
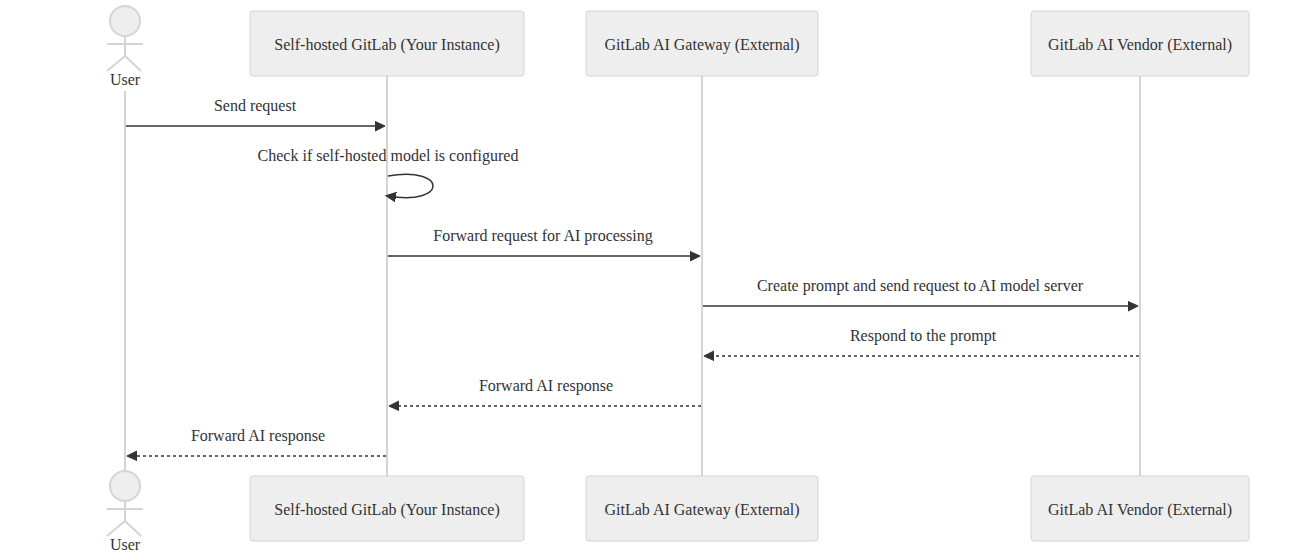
GitLab Self-Managedでは、GitLabがホストするAI GatewayにAIリクエストを送る構成と、自分たちのインフラ内でAI Gatewayを運用する構成を選べます。今回の対応を分けるのは、GitLab本体の設置場所だけでなく、AI処理を中継するGatewayがどこで動いているかです。
GitLabがホストするAI Gatewayには、すでに修正が適用されています。GitLab.com、GitLab Dedicated、およびGitLabホスト型AI Gatewayを使うGitLab Self-Managedは、この問題に対する追加の対応は不要です。
認証済みユーザーがサンドボックスを抜け出すおそれ
脆弱性の識別子はCVE-2026-90970で、CVSS 3.1のスコアは9.9です。Duo Agent Platformへのアクセス権を持つ認証済みユーザーが、細工したフロー設定を使うと、特定の条件下でプロンプトテンプレートのサンドボックスを抜け出し、AI Gateway上で任意のコマンドを実行できるおそれがあります。
影響を受けるAI Gatewayの範囲は、18.1.6以上19.2.4未満、19.3以上19.3.2未満、19.4以上19.4.1未満です。修正版は、19.2系が19.2.4、19.3系が19.3.2、19.4系が19.4.1です。
Gatewayの稼働先とバージョンを確かめる
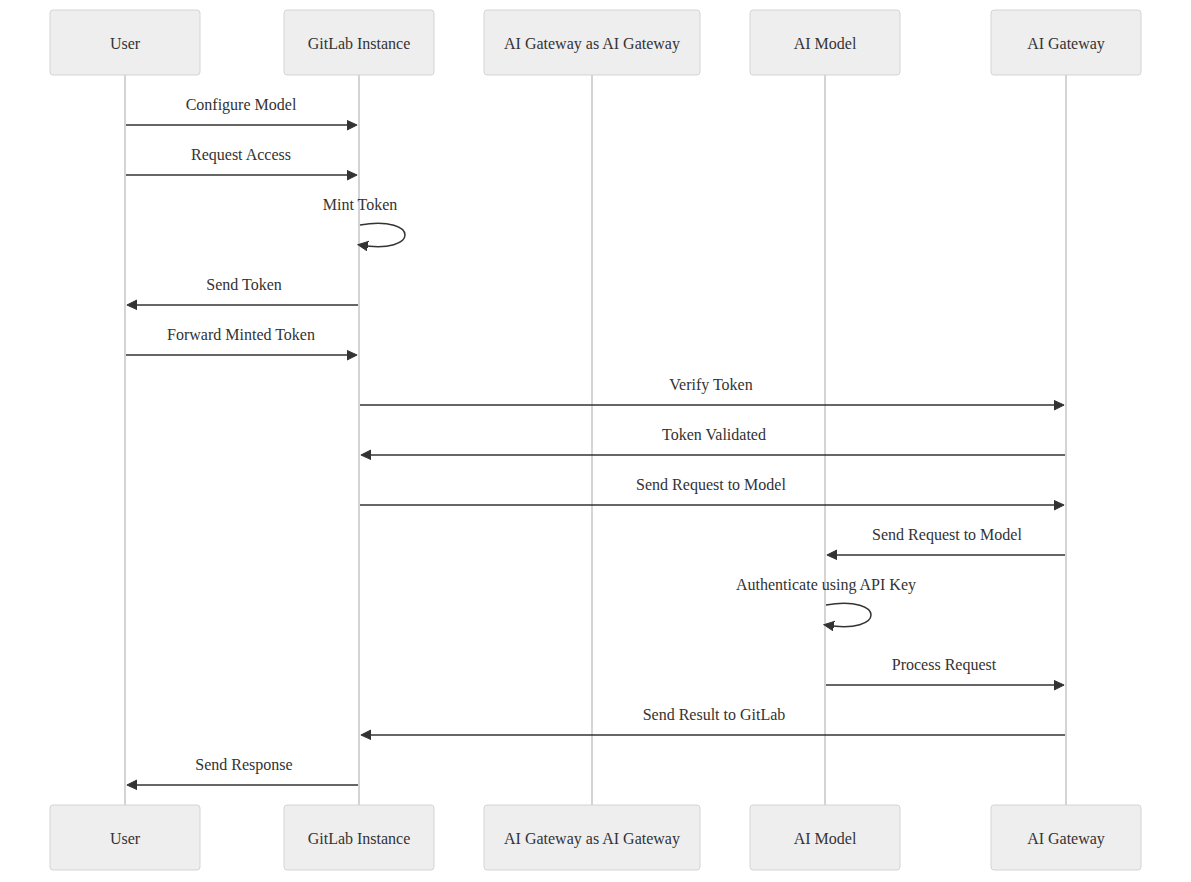
管理者はまず、AIリクエストの送り先とGatewayの稼働場所を確認してください。公式の構成図を手がかりに、自前でGatewayを運用しているかを把握し、該当する場合はAI Gateway自体のバージョンが上記の範囲に入るかを調べます。
更新は、公式の「Install the GitLab AI Gateway」の手順に沿って進めます。ドキュメントはGitLab本体のメジャー/マイナーバージョンに対応した、明示的なバージョンタグ付きの最新安定版を推奨しています。修正版の番号だけで更新先を選ばず、今回の修正を含むことと、本体との互換性の両方を確かめてください。
出典・確認日: 2026年10月5日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。