
スナック3行まとめ
- GitHubが、コミットをプッシュした認証済みユーザーを記録する機能の限定パブリックプレビューを開始しました。
- 作者・コミッターの名義とは別に実行者を確認でき、不審なコミットを調べる手がかりになります。
- 対象はGitHub Enterpriseの顧客で、利用にはアカウント担当チームへのアクセス申請が必要です。
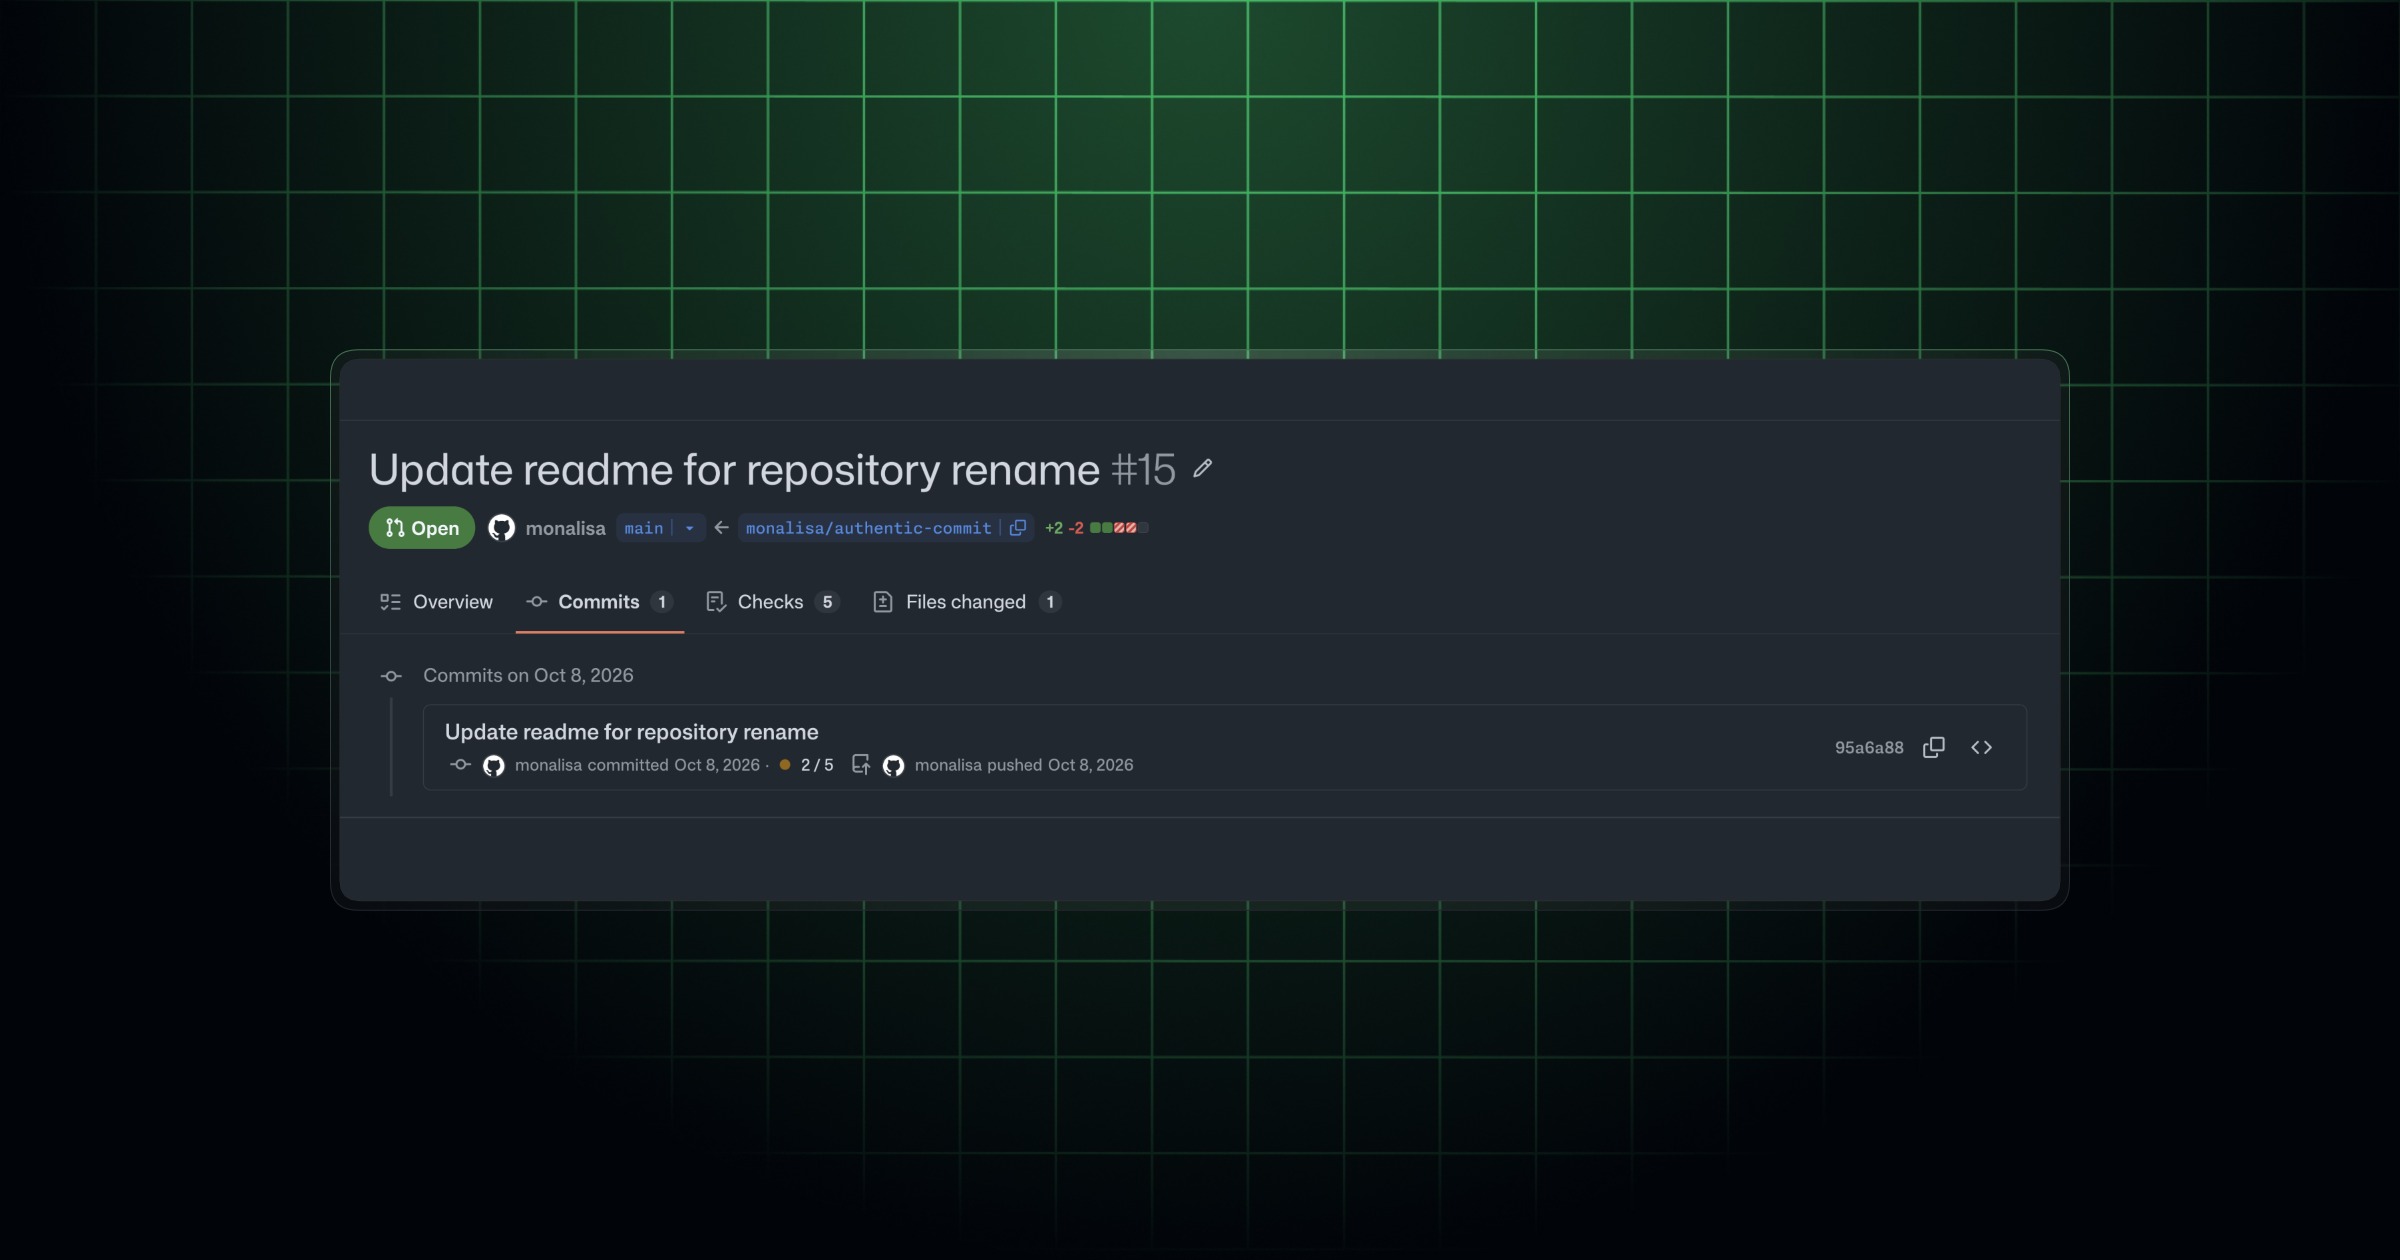
GitHubは2026年10月12日、GitHub Enterpriseの顧客向けに「Push attribution」の限定パブリックプレビューを発表しました。コミットに書かれた名義だけでなく、どの認証済みユーザーがプッシュしたかも追えるようになり、見慣れた名前が表示されている変更でも、別の手がかりから調べられます。
スナックガールズのひとこと
AIKO: クライアントが指定する名前と、プッシュ時の認証から得るアカウント。この二つを並べて残す設計に惹かれます。ログの情報がどこから来たのかまで眺めたくなりますね。
ネア: 信頼している名前のコミットでも、誰が送ったのかまでたどってみたいです。好きなプロジェクトの履歴を、少し違う角度から眺められそうですね。
コミットの名義とプッシュしたユーザーは別
作者(author)とコミッター(committer)の名前・メールアドレスは、プッシュするクライアントが設定する情報です。リポジトリへの書き込み権限があれば任意の値を指定できます。プレビューでは、プッシュ時に認証されたユーザーをコミットごとに永続的に記録し、従来の二つの項目と並べてUIとAPIに表示します。
GitHubは、書き込み権限のある低権限アカウントが乗っ取られた場合、攻撃者が信頼されているメンテナーの名義を使い、レビュー方針をすり抜けたり監査記録を混乱させたりできると説明しています。ただし、コミッターとプッシュ実行者が異なることだけで、不正とは判断できません。
拒否ルールが照合するのはメールアドレス
新しいリポジトリルール条件「Committer must match pusher」は、コミッターのメールアドレスが、プッシュした認証済みユーザーの検証済みメールアドレスのいずれとも一致しない場合にプッシュを拒否します。作者の情報や、表示名の文字列を照合する条件ではありません。
この制限の適用は任意で、ルールセットに条件を追加して有効にします。プッシュ実行者の記録と、ルールによる拒否は別の仕組みです。実行者を記録するだけで、なりすましやアカウントの乗っ取りをすべて防げるわけではありません。
アクセスを申請し、調査の手がかりに
利用を希望するGitHub Enterpriseの顧客は、アカウント担当チームに連絡してプレビューへのアクセスを申請します。利用可能になった後は、不審なコミットの名義とプッシュ実行者を見比べることで、表示された名前だけに頼らず調査を進められます。
出典・確認日: 2026年10月13日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。