
スナック3行まとめ
- GitHubが、取り込む前のコード変更を検査する「AI Scan」を正式提供しました。
- 検出結果は助言扱いで、AI Scanの指摘はマージをブロックしません。
- Copilotのライセンスは不要ですが、実行時にはAIクレジットを消費します。
GitHubは2026年10月15日、「AI Scan for pull requests」の正式提供を始めました。プルリクエストは、コード変更を取り込む前にレビューを求める仕組みです。AI Scanはその変更から脆弱性を探しますが、指摘は助言扱いで、マージを止める判定には使われません。
スナックガールズのひとこと
AIKO: 検出とマージの制御を分ける設計、気になります。警報係と門番は別担当、というわけですね。
レッド: 修正案が出たら、変更したコードと並べて見比べたいな。何が危なくて、どう直すのか、納得してからマージしたい!
CodeQLを補い、PHPやTerraformの変更も検査
AI Scanは、既存のセキュリティ解析ツール「CodeQL」を補う機能です。CodeQLが現在カバーしていない言語やフレームワークなどを対象とし、PHP、Shell/Bash、Terraformの設定(HCL)などの変更を検査します。
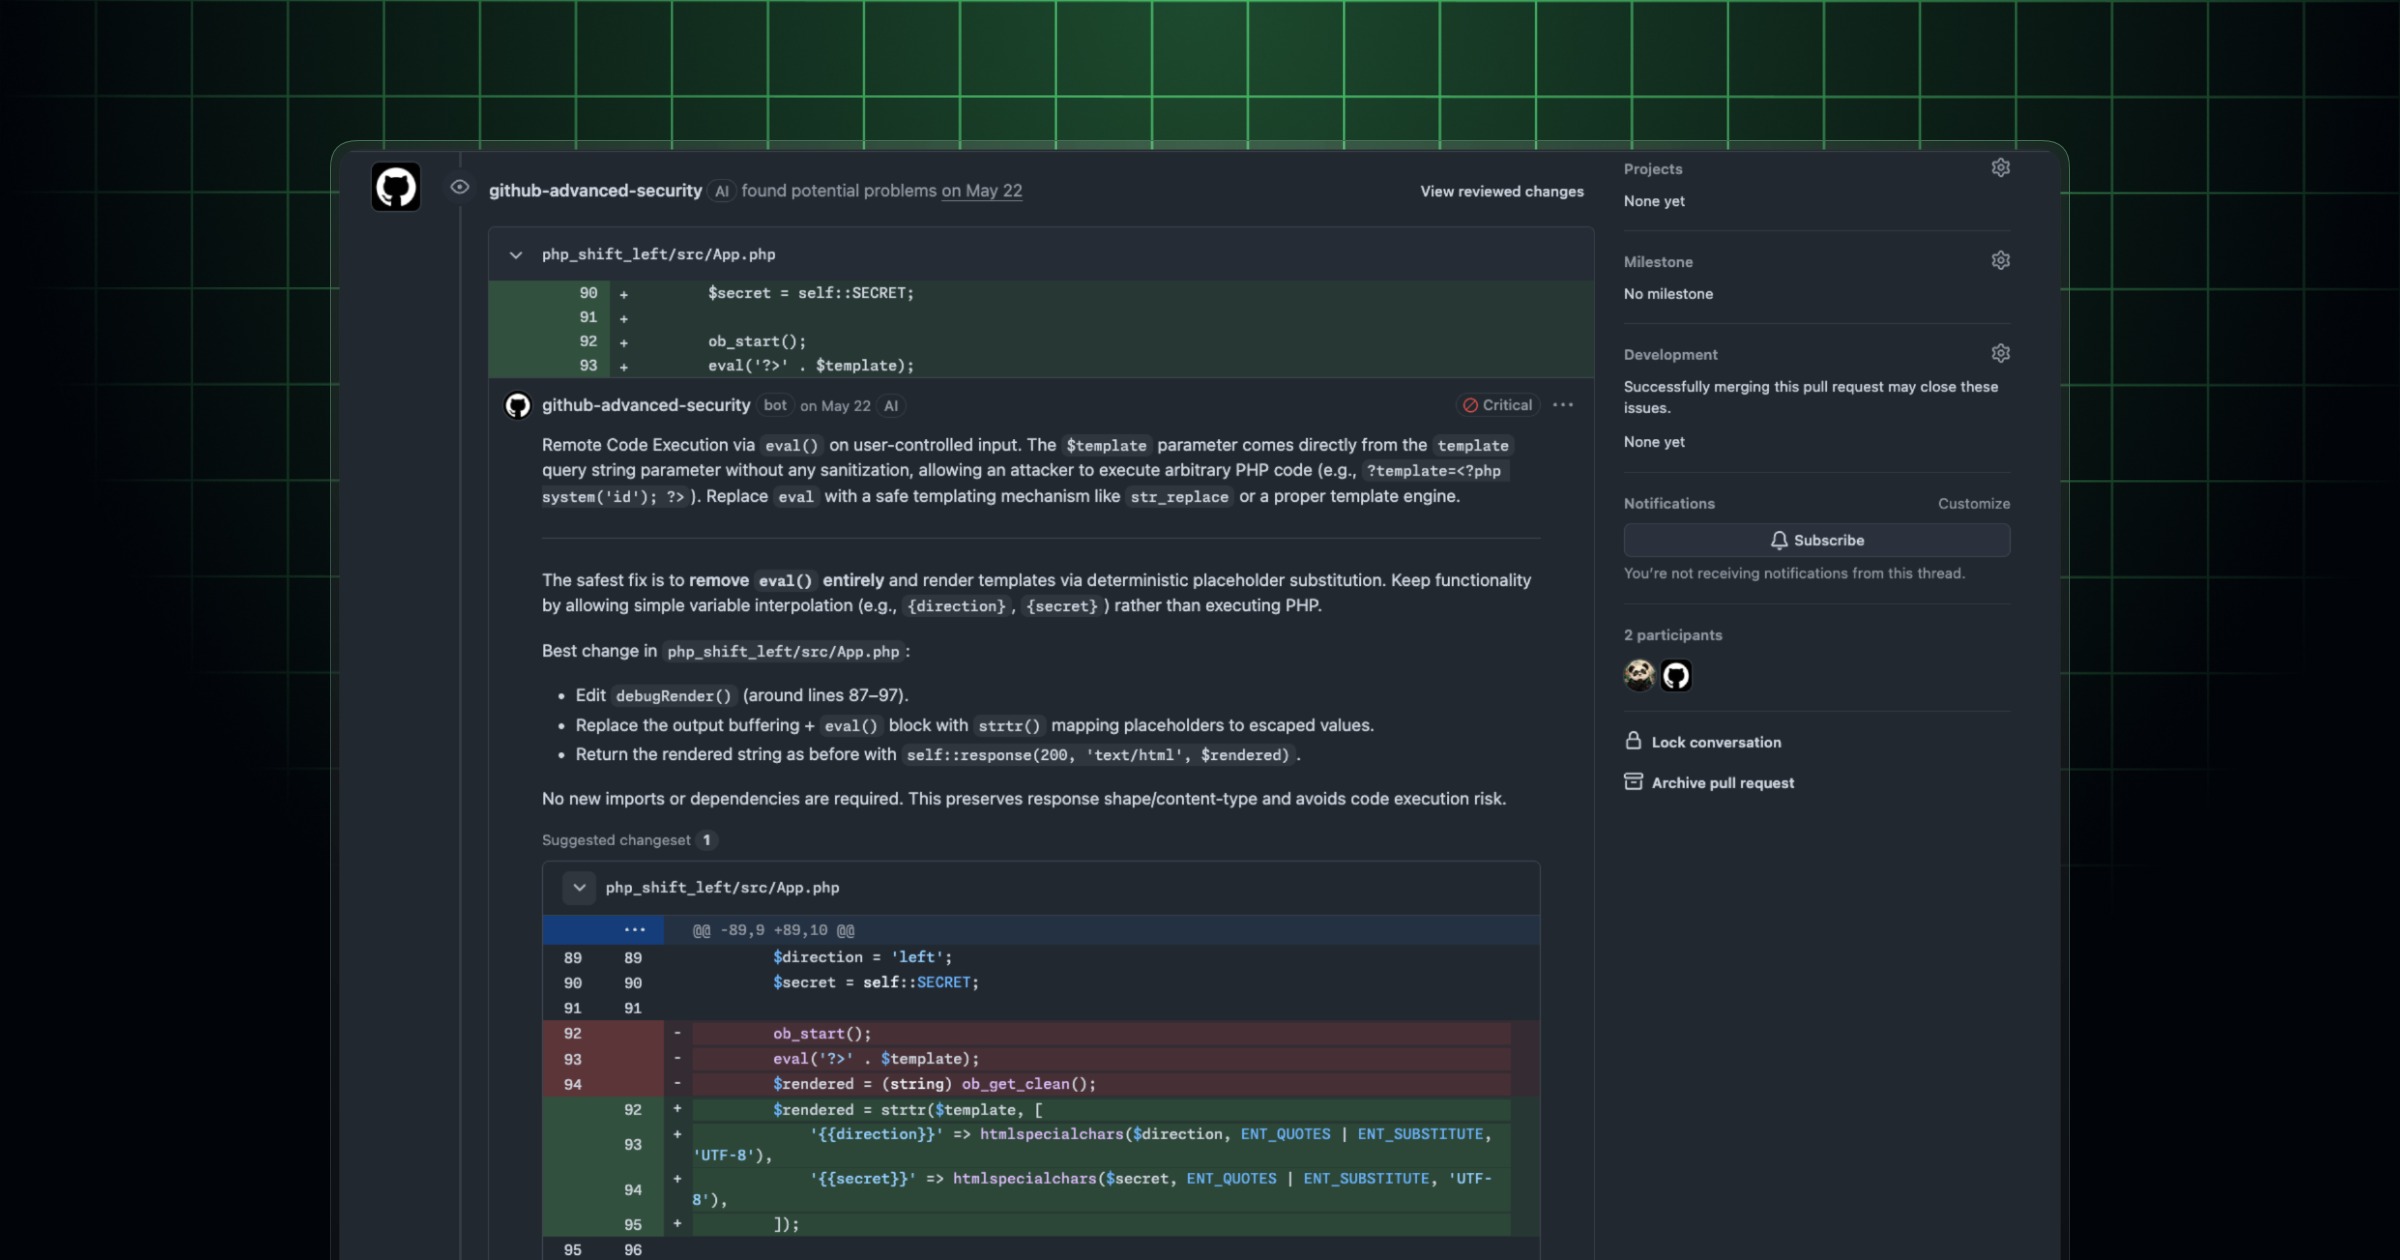
検出結果は、プルリクエストの「Conversation」「Files changed」タブにCodeQLの結果と並んで表示され、「AI」の表示で区別できます。セキュリティリスクの説明や、自動修正の提案が付くこともあります。
フォークやDependabotのプルリクエストは対象外
自動実行には、コードスキャンと、そのリポジトリに適用されるAI Scan設定の両方が有効になっている必要があります。ただし、フォークからのプルリクエストと、Dependabotが作成したプルリクエストでは実行されません。
AI Scanの指摘によってコードスキャンのチェックが失敗することはなく、ルールセットの要件を通じてマージをブロックすることもできません。チェックが失敗していないことは、安全性の保証にはなりません。レビュー担当者が指摘や修正案を読み、必要な修正とテストを行う作業は残ります。
Copilotのライセンスは不要でも、AIクレジットを消費
公開リポジトリは、組織所有・個人アカウント所有のどちらも対象です。組織が所有するプライベートリポジトリと内部リポジトリでは、GitHub Code SecurityまたはGitHub Advanced Securityが必要になります。
GitHub Copilotのライセンスは不要ですが、AI Scanの実行には「Code Security AI Credits」を消費します。使用量は、エンタープライズの請求・ライセンス画面にある「AI usage」の「Advanced Security」で確認でき、Code Security AI CreditsにはSKU単位の予算も設定できます。
有効化を検討するなら、対象リポジトリの設定とあわせて、クレジットの予算も確認しておきましょう。
出典・日付: 2026-10-16
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。