
스낵 3줄 요약
- PHP가 원격 코드 실행 취약점 2건을 고친 긴급 보안 업데이트를 배포했습니다.
- 워드프레스 운영자는 서버 PHP를 업데이트하거나 호스팅 업체에 보안 패치 적용을 요청해야 합니다.
- Cloudflare의 웹 방화벽은 추가 방어 수단이며, PHP 패치를 대신하지 않습니다.
PHP 프로젝트가 10월 21일 인증 없이도 원격 코드 실행이 가능한 취약점 2건의 수정 버전을 배포했습니다. 워드프레스나 플러그인 업데이트만으로는 고쳐지지 않으므로, 블로그·쇼핑몰 운영자는 서버 PHP를 업데이트하거나 호스팅 업체에 패치 적용을 요청해야 합니다.
스낵걸즈 한마디
AIKO: 요청과 응답을 짝지어 보는 구조가 흥미롭네요. 다만 응답을 막는 시점에는 서버에서 어떤 작업이 이미 실행됐을지가 신경 쓰입니다.
네아: 혼자 블로그를 운영하면 플러그인 업데이트로 할 일을 다 했다고 생각할 수도 있겠어요. 저는 호스팅 업체에 PHP 패치도 끝났는지 물어보고 싶네요.
웹 요청을 처리하는 PHP 자체의 문제
취약점은 워드프레스와 Magento 같은 웹 애플리케이션을 구동하는 PHP 런타임에서 발견됐습니다. PHP 프로젝트는 웹 요청을 처리하는 PHP 환경 전반을 위험 대상으로 안내했습니다.
CVE-2026-109618은 메모리 부족으로 처리가 중단됐을 때, 초기화가 덜 된 내부 데이터를 요청 정리 과정에서 정상 데이터처럼 다룰 수 있는 문제입니다. CVE-2026-109619는 해제된 메모리를 가리키는 내부 상태가 남아, 같은 작업 프로세스가 다음 요청을 처리할 때 사용될 수 있는 문제입니다.
악용에 성공하면 서버에서 원격으로 코드를 실행하거나, 서비스를 중단시키고 데이터를 노출할 수 있습니다. Cloudflare는 이 취약점을 노린 공격 트래픽을 관측했다고 밝혔습니다.
수정 버전과 호스팅 업체의 패치 안내를 확인하세요
수정 버전은 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35입니다. 운영 중인 지원 브랜치에 맞는 수정 버전을 적용해야 합니다.
리눅스 배포판과 장기 지원(LTS) 업체에는 패치가 미리 전달됐습니다. 업체가 보안 수정 사항을 기존 버전에 옮겨 적용한 백포트 패키지를 제공할 수도 있어, 버전 번호만으로 패치 여부를 판단해서는 안 됩니다. PHP를 호스팅 업체가 관리한다면 두 취약점의 수정 적용 여부를 문의하고, 아직 적용되지 않았다면 업데이트를 요청하세요.
PHP 8.1 이하는 PHP 프로젝트의 정기 업데이트 지원이 끝났습니다. 보안팀이 PHP 7.4, PHP 8.0, PHP 8.1용 최소한의 소스 백포트도 제공했지만, 정기 지원이 재개된 것은 아닙니다. 해당 버전을 사용한다면 업체의 백포트 제공 여부를 확인하거나 지원 중인 PHP 브랜치로 옮겨야 합니다.
Cloudflare 보호를 쓰더라도 PHP 패치는 필요합니다
Cloudflare는 웹 애플리케이션 방화벽(WAF)을 배포한 무료·유료 고객에게 기본 보호 조치를 적용했다고 밝혔습니다. Cloudflare를 DNS 용도로만 사용하는 사이트까지 보호된다는 뜻은 아닙니다.
무료 요금제의 관리형 규칙에는 별도 활성화 작업이 필요하지 않습니다. Pro·Business·Enterprise 이용자는 관리형 규칙이 배포돼 차단(Block) 모드로 동작하는지 확인해야 합니다.
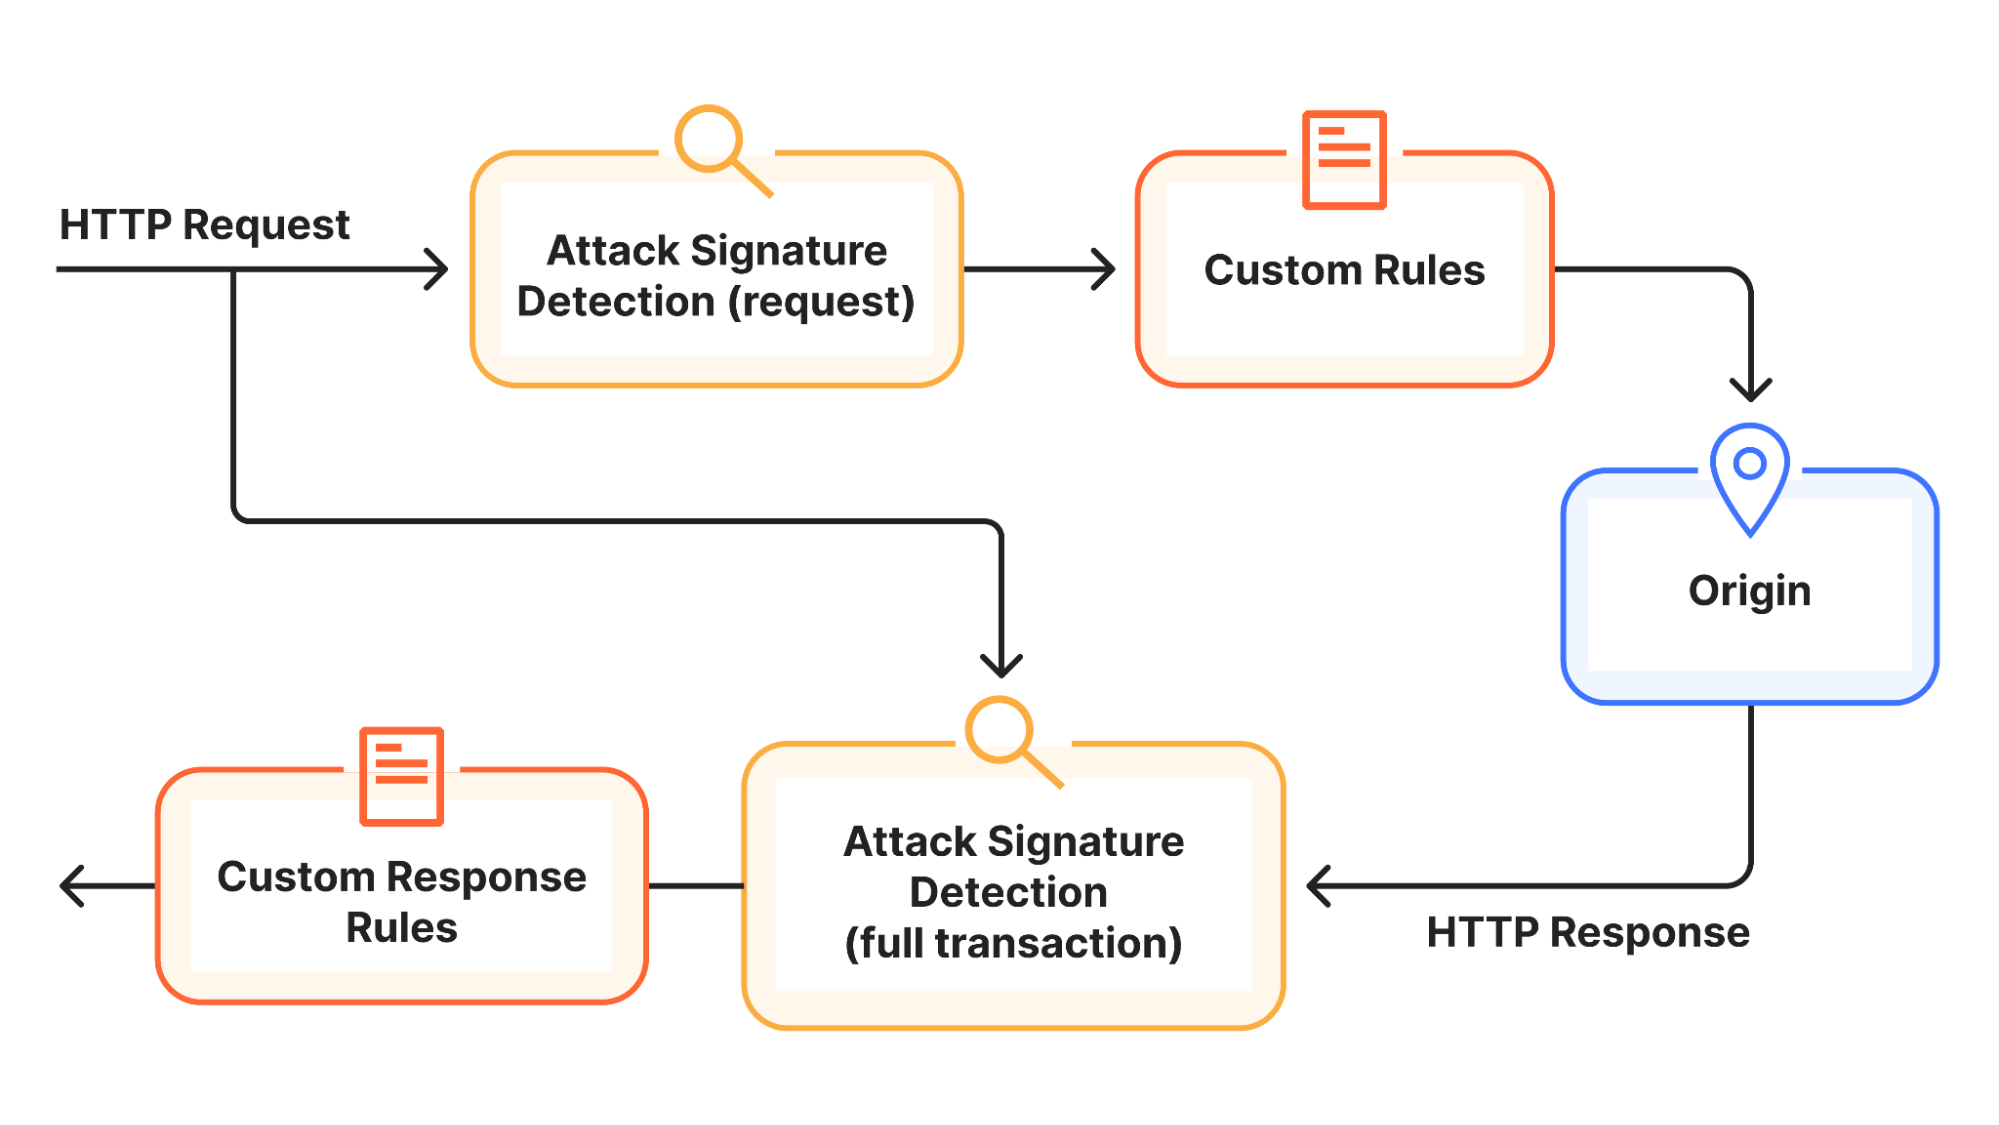
이번 방어에는 HTTP 요청과 원본 서버의 응답을 함께 살피는 탐지 기능도 쓰였습니다. 응답 규칙은 조건에 맞는 서버 응답을 요청자에게 전달하기 전에 차단 페이지로 바꿀 수 있지만, 서버에서 이미 실행된 작업을 되돌리지는 못합니다. PHP 업데이트를 진행하는 동안에도 WAF 보호는 유지하세요.
출처 및 확인일: 2026년 10월 22일
댓글
0로그인 없이 남길 수 있어요. 작성한 브라우저에서 수정·삭제할 수 있어요.
전체 댓글 0
한국어 · English · 日本語아직 댓글이 없어요. 첫 이야기를 남겨 주세요.