
スナック3行まとめ
- PHPで、認証なしのリモートコード実行につながる2件の重大な脆弱性が修正されました。
- WordPressなどの運営者はサーバーのPHPを更新するか、ホスティング事業者に修正対応を依頼してください。
- CloudflareのWAFは追加の防御になりますが、導入していてもPHPの修正は必要です。
PHPプロジェクトは2026年10月21日、認証なしでサーバー上のコードを実行される恐れがある2件の脆弱性に対し、修正版を公開しました。WordPressやネットショップを運営している場合は、サーバーのPHPに修正を適用するか、管理しているホスティング事業者に対応を依頼する必要があります。
スナックガールズのひとこと
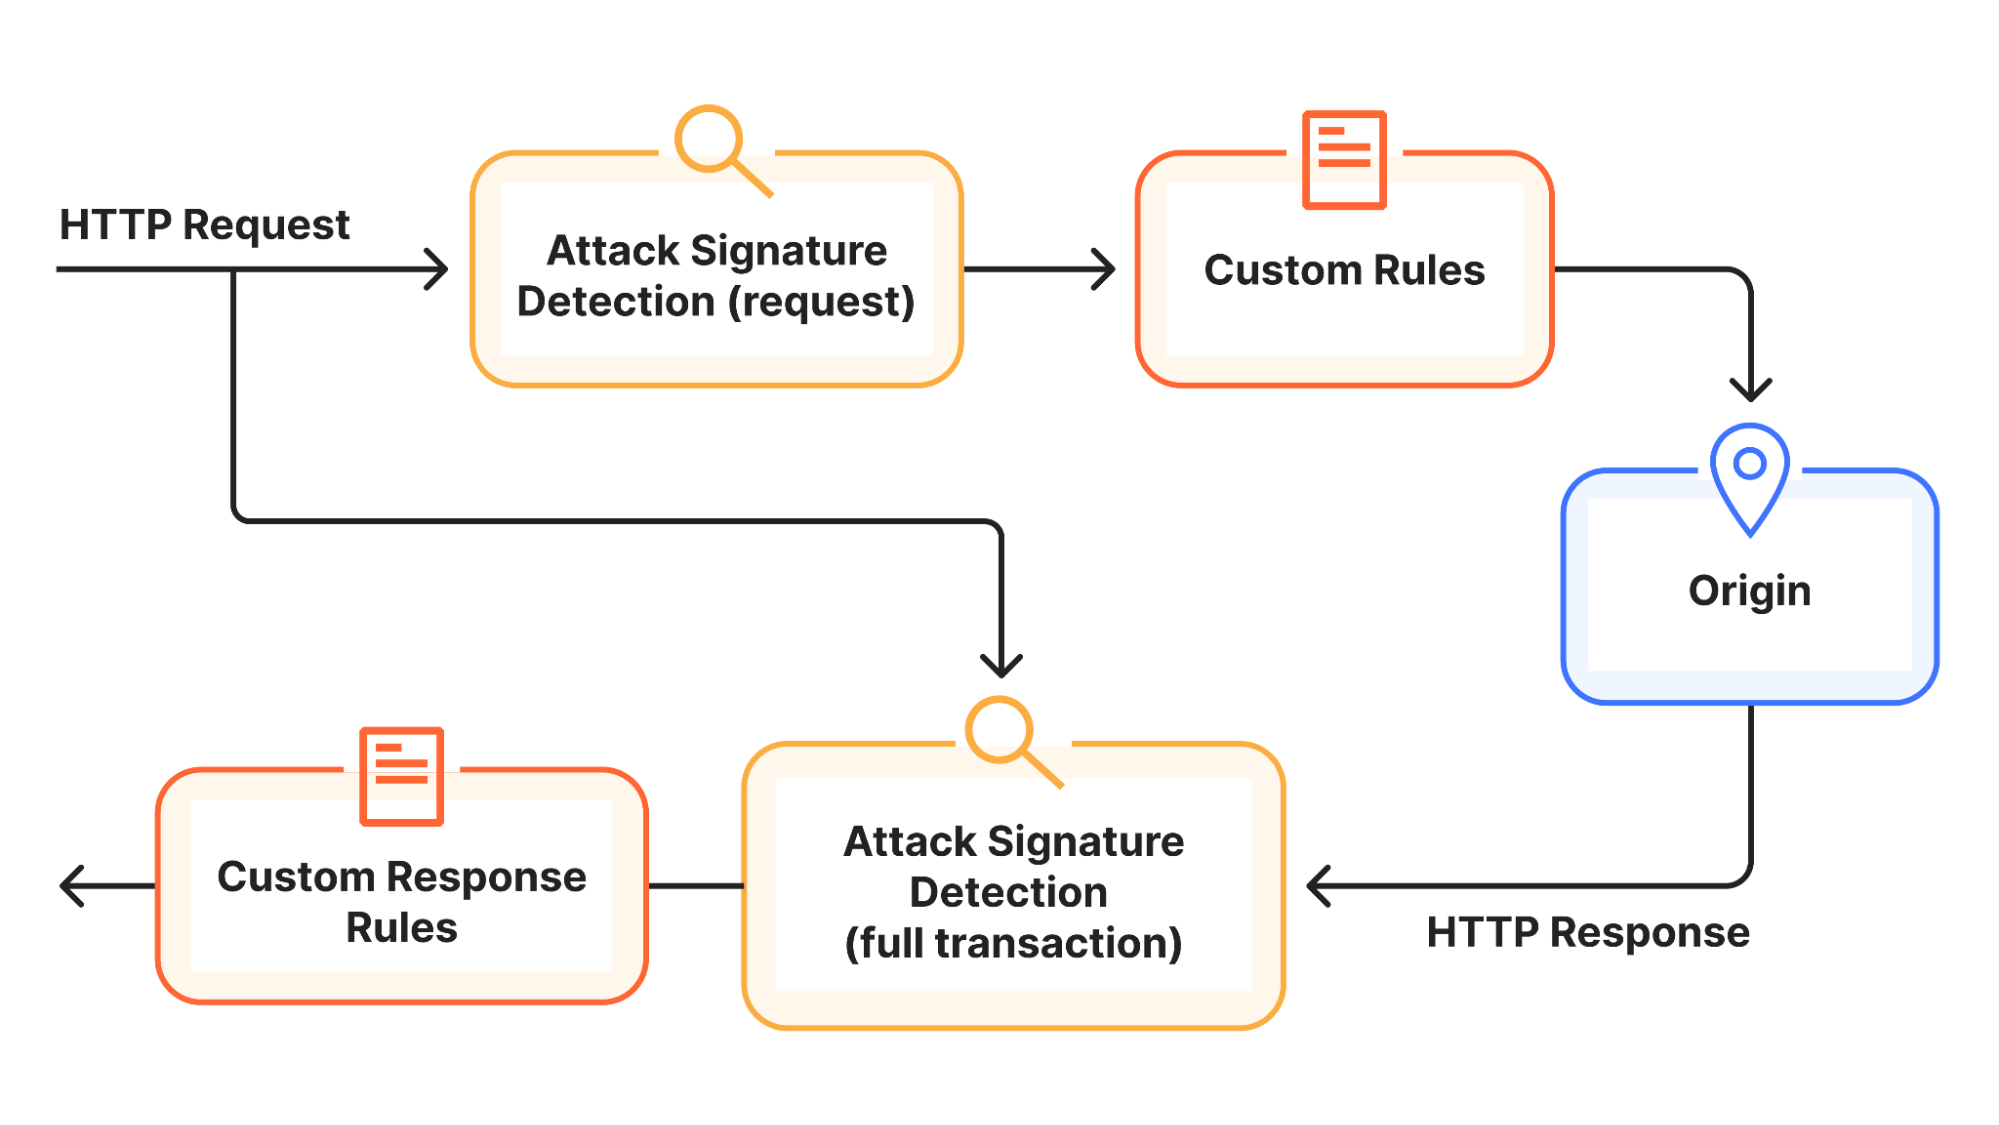
AIKO: 応答を見てから止める仕組みは気になります。ただ、サーバーで済んだ処理は巻き戻せないので、防御が働くタイミングまで図で追ってみたいです。
ネア: 自分の小さなブログだったら、プラグイン更新だけで安心してしまいそうです。PHPのバージョンを調べて、ホスティング会社に修正済みか聞いておきたいですね。
サイト本体やプラグインを更新しても残る問題
問題があるのは、WordPressやMagentoなどを動かすPHP本体です。WordPress本体・テーマ・プラグインだけを更新しても、この脆弱性は修正されません。Webリクエストを処理するPHP環境が広く対象となり、サービス停止やデータ漏えいにつながる恐れもあります。
「php2shell」と呼ばれる2件のうち、CVE-2026-109618は、メモリー不足で処理が中断した際に初期化途中の内部データを正しいものとして扱ってしまう問題です。CVE-2026-109619では、解放済みメモリーを参照する内部状態が残り、同じワーカーが後のリクエストで使ってしまうことがあります。どちらも認証なしのリモートコード実行につながる恐れがあります。
利用中のPHP系列に合う修正版を適用
修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。利用中の系列に対応する修正版、または修正を取り込んだディストリビューション・ベンダー提供パッケージを適用してください。
LinuxディストリビューションやLTSベンダーには、事前にパッチが提供されています。ホスティング事業者がPHPを管理している場合は、利用環境への修正適用状況を問い合わせてください。旧版に修正を取り込むバックポートもあるため、バージョン番号だけでは対応済みか判断できません。
PHP 8.1以前は、PHPプロジェクトによる通常の更新が終了しています。ベンダーのバックポートを確認するか、サポート対象の系列へ移行する必要があります。今回はPHP 7.4・8.0・8.1向けに最小限のソース修正も用意されましたが、通常サポートの再開ではありません。
CloudflareのWAFを使っていてもPHPの更新は必要
Cloudflareは、php2shellを狙う攻撃通信を観測したと報告しています。同社によると、WAFを導入している無料・有料プランの利用者には保護が自動適用されています。DNSだけをCloudflareで管理しているサイトまで保護されるわけではありません。
無料プランのCloudflare Managed Free Rulesetでは、追加の有効化操作は不要です。有料のPro・Business・Enterpriseでは、Managed Rulesetが導入され、Blockモードになっているか確認してください。
新しい「full transaction detection」は、HTTPリクエストとオリジンサーバーの応答を組み合わせて検知します。応答ルールに一致すれば、要求元に届く前に応答をブロック画面へ差し替えられますが、オリジンですでに実行された処理は取り消せません。WAFを有効に保ちながら、PHPの更新を進めてください。
出典・確認日: 2026年10月22日
コメント
0ログイン不要。投稿したブラウザから編集・削除できます。
すべてのコメント 0
한국어 · English · 日本語まだコメントはありません。最初のひとことをどうぞ。